
Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
7386 connectés 


Votre rapport aux utilisateurs ?


Attention si vous cliquez sur "voir les résultats" vous ne pourrez plus voter

 Mot :   Pseudo :  
  Aller à la page :
 
 Page :   1  2  3  4  5  ..  5273  5274  5275  ..  5731  5732  5733  5734  5735  5736
Auteur Sujet :

Les informaticiens aigris : anecdotes et conseils

n°65392392
l0g4n
Expert en tout :o
Posté le 08-03-2022 à 20:19:13  profilanswer
 

Reprise du message précédent :

Ivy gu a écrit :

quelqu'un utilise Qradar ? C'est comme Kibana / ELK en moins bien non ? [:wade:3]


Non, c'est un SIEM. Un excellent SIEM d'ailleurs. Si c'est juste pour stocker des logs, c'est pas trop le produit.
Il est largement au niveau de Splunk + Enterprise security, un cran au dessus d'un Elastic avec les modules et la conf adéquat ou d'un RSA netwitness/Security Analytics.


Tu veux des détails sur quelque chose ?


---------------
Fort et motivé. Sauf parfois.
mood
Publicité
Posté le 08-03-2022 à 20:19:13  profilanswer
 

n°65394309
Negro
Bleu Blanc Rouge
Posté le 08-03-2022 à 22:54:00  profilanswer
 

salut les pro  [:totoz:1]  
j'ai une colle... comme par hasard sur un 2012R2 qui traine encore chez un  [:fred warrah:5] client  [:fred warrah:4]  
 
Il ne gère pas l'ad mais que les sessions TSE (l'AD est sur un... 2008R2  [:flu1]  , oui je sais), et depuis cette apres midi, dès qu'on lance une impression :  
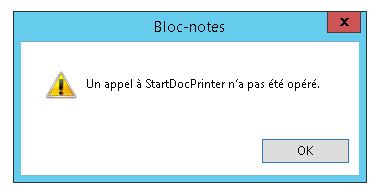
(j'ai bien entendu purger le spooler et redémarrer le service spool, mais ce n'est pas ça, le probleme arrive avant le spool) :  
https://i.ibb.co/d5z00TC/Capture.jpg
 
les impressions depuis le 2008r2 marchent nickel. J'ai donc tenté de configurer le gestionnaire d'impression + partage réseau : idem
mise à jour des drivers; et généric: idem
log windows : néant
 
vous avez une idée ou gratter ? google ne donne pas grand chose (ou je suis nul, au choix)
kindly :o merci ;)


Message édité par Negro le 08-03-2022 à 22:55:53
n°65394371
Je@nb
Kindly give dime
Posté le 08-03-2022 à 22:59:52  profilanswer
 

Ya pourtant plein de pages sur cette erreur mais après faut tester

n°65395283
witjet
Posté le 09-03-2022 à 08:05:13  profilanswer
 

l0g4n a écrit :


Non, c'est un SIEM. Un excellent SIEM d'ailleurs. Si c'est juste pour stocker des logs, c'est pas trop le produit.
Il est largement au niveau de Splunk + Enterprise security, un cran au dessus d'un Elastic avec les modules et la conf adéquat ou d'un RSA netwitness/Security Analytics.


Tu veux des détails sur quelque chose ?


et niveau coût  ça donne quoi les siem ? je connais pas du tout le domaine mais de réputation c'est  [:atom1ck]

n°65395381
l0g4n
Expert en tout :o
Posté le 09-03-2022 à 08:29:01  profilanswer
 

witjet a écrit :


et niveau coût ça donne quoi les siem ? je connais pas du tout le domaine mais de réputation c'est [:atom1ck]


T'a plusieurs modèles. Chez Splunk c'est une licence au volume de données journalier max. Chez qradar c'est soit au nombre d'EPS (événement par secondes ou ligne de logs par seconde) soit au nombre de sources de logs.
T'a un coût de licence, mais aussi de hardware pour faire tourner tout ça (en fonction du volume évidemment, si t'a 3 eps tu t'en sors avec les preco mini). Mais le plus important c'est le manpower pour le configurer, le maintenir, écrire les règles de détection adaptées à ton contexte, tes applis métiers, tes softs sur étagère chelou et traiter les incidents (sans parler de superviser la collecte). L'appli arrive avec déjà pleins de choses déjà faites (genre le parsing des logs génériques pour des centaines de sources, l'agrégation d'incidents, des règles génériques), mais ça couvrira jamais tout ce que tu pensais faire avec au début.


Bref, c'est un formidable outil de sécu, c'est pas donné, ça doit s'inscrire dans une réflexion globale. Faut pas se lancer seul, tu va passer à côté de plein de choses. Fait toi aider.


---------------
Fort et motivé. Sauf parfois.
n°65395656
Negro
Bleu Blanc Rouge
Posté le 09-03-2022 à 09:14:27  profilanswer
 

Je@nb a écrit :

Ya pourtant plein de pages sur cette erreur mais après faut tester


ce matin, la licence windows server avait sauté... j'ai réactivé. c'est revenu, l'impression fonctionne.
en espérant que le client prenne enfin notre migration...
 
merci ;)

n°65396392
Micky78
Get ripped or die tryin'
Posté le 09-03-2022 à 10:29:32  profilanswer
 

Un tool a conseiller pour gérer les délégations AD ?

n°65396511
Je@nb
Kindly give dime
Posté le 09-03-2022 à 10:41:46  profilanswer
 
n°65398128
Ivy gu
3 blobcats dans un trenchcoat
Posté le 09-03-2022 à 13:32:59  profilanswer
 

DrDooM a écrit :


QRadar = SIEM
ELK = tu peux faire un peu tout avec, pas forcément que des événements de sécurité
Disons que QRadar est spécialisé (c'est un SIEM) et qu'il faut payer la dîme :o


nucl3arfl0 a écrit :


Ouais ça n'a un peu rien à voir.
 
ELK c'est principalement la gestion de log avec des dashboard qui vont bien.
Tu peux avoir des journaux d'audit, mais c'est pas obligatoire.
Logz.io (qui se base sur ELK et participe à l'open source) fournit une partie SIEM basé sur les logs.
 
Ça fait longtemps que je suis plus ELK, je sais plus si la partie SIEM existe en communautaire.


l0g4n a écrit :


Non, c'est un SIEM. Un excellent SIEM d'ailleurs. Si c'est juste pour stocker des logs, c'est pas trop le produit.
Il est largement au niveau de Splunk + Enterprise security, un cran au dessus d'un Elastic avec les modules et la conf adéquat ou d'un RSA netwitness/Security Analytics.
 
Tu veux des détails sur quelque chose ?


c'est pour un besoin de collecte de logs, en l'occurence logs radius NPS (use case principal pas sécu mais ça peut être une opportunité). On est fortement incités à utiliser Qradar vu que c'est déjà déployé. Mais je me pose des questions sur le modèle de fonctionnement du machin parce que là rien que pour pouvoir décoder une dizaines de champs dans des logs pour notre besoin, on me dit qu'il faut passer par IBM et que ça va prendre des semaines. Donc si c'est comme ça à chaque fois que j'ai besoin d'un truc, j'irai plus vite à monter un ELK.


---------------
been brought here due to alleged malfeasances
n°65399123
l0g4n
Expert en tout :o
Posté le 09-03-2022 à 15:16:41  profilanswer
 

Ha bah non vous pouvez écrire vos parseurs vous même :D Sauf si vous êtes en SaaS ptete. Et encore. Ptete si vous êtes en service managé par IBM.
Maintenant, juste pour stocker les logs, c'est pas adapté. Ça va coûter cher pour rien. MAIS vu que c'est des logs radius, ça peut permettre d'enrichir des règles déjà en place.


Après ptete que ton équipe sécu sais pas/a pas le temps pour écrire les parseurs. C'est un autre problème :o


Message édité par l0g4n le 09-03-2022 à 15:18:03

---------------
Fort et motivé. Sauf parfois.
mood
Publicité
Posté le 09-03-2022 à 15:16:41  profilanswer
 

n°65399206
Ivy gu
3 blobcats dans un trenchcoat
Posté le 09-03-2022 à 15:24:43  profilanswer
 

Je pense que c'est surtout ça oui. Du coup j'essaye de voir si c'est vraiment compliqué ou pas de faire le boulot moi même, visiblement j'ai quasiment tous les boutons pour le faire, j'ai juste une regex à pondre (la tristesse d'en être encore là en 2022, enfin au moins ça m'a permis de tomber sur cette pépite au détour de mes recherches google)


---------------
been brought here due to alleged malfeasances
n°65399220
l0g4n
Expert en tout :o
Posté le 09-03-2022 à 15:26:34  profilanswer
 

C'est pas très compliqué, mais c'est un peu particulier ouai.
Hésite pas à demander à ton équipe sécu si ils ont pas un data model qu'il faudrait que tu respecte.


Message édité par l0g4n le 09-03-2022 à 15:27:15

---------------
Fort et motivé. Sauf parfois.
n°65400921
HumanRAGE
Rage d'être un Humain...LIBRE!
Posté le 09-03-2022 à 18:17:39  profilanswer


 :lol:


---------------
When I give food to the poor, they call me a saint. When I ask why the poor have no food, they call me a communist. Helder Camara | Telling your employees they're "family" is the corporate equivalent of saying "I love you" to a sex worker.
n°65401193
nebulios
Posté le 09-03-2022 à 19:00:07  profilanswer


+1
Avec le module Exchange pour ne pas se foutre en l'air. Ou encore mieux, le module Quest (Dell/Active Roles aujourd'hui) qui est le top.

n°65407844
DesuetCR_B
Posté le 10-03-2022 à 11:55:22  profilanswer
 

Vous connaissez des nom de boites sérieuses qui font des audits de sécu ?
Idéalement dans le grand est.

n°65408280
l0g4n
Expert en tout :o
Posté le 10-03-2022 à 12:35:50  profilanswer
 

DesuetCR_B a écrit :

Vous connaissez des nom de boites sérieuses qui font des audits de sécu ?
Idéalement dans le grand est.


Tu peux me faire un MP si tu veux :D


---------------
Fort et motivé. Sauf parfois.
n°65408461
Slyde
Lizard of the Coast
Posté le 10-03-2022 à 12:57:21  profilanswer
 

Qu'est-ce que ça me fatigue les audit sécu perso  [:massys]  
 
Les mecs s'en battent bien les couilles, ils ne lisent quasi pas le rapport, ils forwardent quasi directos à leur assureur ce qui donne des retours cocasses parfois [:marlenetapass:1]  
 
Faut vraiment qu'ils se soient fait défoncer pour commencer à appliquer des procédures, sinon c'est juste du déclaratif supplémentaire jusqu'au jour ou fatalement ça pètera.


---------------
Le topic du QLRR et FIRE - Knowledge is power. Power corrupts. Study hard, become evil.  
n°65408577
Profil sup​primé
Posté le 10-03-2022 à 13:13:05  answer
 

Slyde a écrit :

Qu'est-ce que ça me fatigue les audit sécu perso  [:massys]  
 
Les mecs s'en battent bien les couilles, ils ne lisent quasi pas le rapport, ils forwardent quasi directos à leur assureur ce qui donne des retours cocasses parfois [:marlenetapass:1]  
 
Faut vraiment qu'ils se soient fait défoncer pour commencer à appliquer des procédures, sinon c'est juste du déclaratif supplémentaire jusqu'au jour ou fatalement ça pètera.


T’as du dossier rouge vif à partager ? En anonymisant, bien sûr.


Message édité par Profil supprimé le 10-03-2022 à 13:13:55
n°65408595
l0g4n
Expert en tout :o
Posté le 10-03-2022 à 13:16:18  profilanswer
 

Ça dépend.
Oui, y'a des cas où clairement tu sais que le rapport part dans un tiroir et ne servira à rien.
D'autres cas où t'es sûr qu'il va être suivi (genre service qualifié par l'ANSSI, je peux te dire que si tu veux rester qualifié, t'a intérêt à tracer précisément toutes les corrections apportées suites aux audits, qui sont obligatoires, en plus de ceux de l'agence :D).
Les boîtes qui ont eu un incident sont plus prompte à appliquer les précos d'un audit. Mais c'est pas les seules, y'a petit à petit une prise de conscience qui se fait.
Mais faut aussi que l'audit s'aligne a la boîte. Si tu file un rapport openvas brut à une PME dont le neveu du patron gère le syno avec GLPI dessus, non, ça sert à rien. Y'a toute une dimension pédagogique pour expliquer les risques et donner des clés de correction.


Message édité par l0g4n le 10-03-2022 à 13:16:35

---------------
Fort et motivé. Sauf parfois.
n°65409404
le_persan
Posté le 10-03-2022 à 14:45:15  profilanswer
 

l0g4n a écrit :


Tu peux me faire un MP si tu veux :D

je veux bien aussi, mais en IDF  :d   ;)

n°65409416
l0g4n
Expert en tout :o
Posté le 10-03-2022 à 14:46:08  profilanswer
 

Y dit qu'il voit pas le soucis  [:transparency]


---------------
Fort et motivé. Sauf parfois.
n°65411284
Wolfman
Lobo'tomizado
Posté le 10-03-2022 à 18:16:03  profilanswer
 

Pas besoin d’un prestataire « local » pour un audit de sécurité. La première étape de l’audit pourra déjà être de poutrer le S.I. depuis l’extérieur juste en ayant le nom de la boîte à auditer :D

n°65411334
Zaldarf
Posté le 10-03-2022 à 18:22:06  profilanswer
 

j'ai pas souvenir qu'il ait parlé du type d'audit qu'il voulait.
si c'est sur les process c'est pas vraiment la même chose même si les entretiens ca se fait très bien en visio maintenant.


Message édité par Zaldarf le 10-03-2022 à 18:25:42
n°65411591
l0g4n
Expert en tout :o
Posté le 10-03-2022 à 18:58:47  profilanswer
 

Wolfman a écrit :

Pas besoin d’un prestataire « local » pour un audit de sécurité. La première étape de l’audit pourra déjà être de poutrer le S.I. depuis l’extérieur juste en ayant le nom de la boîte à auditer :D


Audit de sécurité, pentest, c'est pas forcément interchangeable quand même :o


---------------
Fort et motivé. Sauf parfois.
n°65411973
Duncan le ​fremen
Quand on change le code...
Posté le 10-03-2022 à 20:00:27  profilanswer
 

Wolfman a écrit :

Pas besoin d’un prestataire « local » pour un audit de sécurité. La première étape de l’audit pourra déjà être de poutrer le S.I. depuis l’extérieur juste en ayant le nom de la boîte à auditer :D


Pourquoi depuis l’extérieur alors qu'il y a souvent largement de quoi tout péter en interne  :o  :sweat:


---------------
Banzaiiiiii!!! Mais pas trop quand même...
n°65412532
DesuetCR_B
Posté le 10-03-2022 à 21:09:41  profilanswer
 

Slyde a écrit :

Qu'est-ce que ça me fatigue les audit sécu perso  [:massys]  
 
Les mecs s'en battent bien les couilles, ils ne lisent quasi pas le rapport, ils forwardent quasi directos à leur assureur ce qui donne des retours cocasses parfois [:marlenetapass:1]  
 
Faut vraiment qu'ils se soient fait défoncer pour commencer à appliquer des procédures, sinon c'est juste du déclaratif supplémentaire jusqu'au jour ou fatalement ça pètera.


Disons que le but premier c'est quand même d'apprendre des trucs et d'être constructif.
Je me doute que le contenu risque de ne pas plaire (a moi non plus d'ailleurs) mais c'est pas en se complaisant dans sa bulle qu'on progresse.

n°65415987
witjet
Posté le 11-03-2022 à 10:46:29  profilanswer
 

Slyde a écrit :

Qu'est-ce que ça me fatigue les audit sécu perso  [:massys]  
 
Les mecs s'en battent bien les couilles, ils ne lisent quasi pas le rapport, ils forwardent quasi directos à leur assureur ce qui donne des retours cocasses parfois [:marlenetapass:1]  
 
Faut vraiment qu'ils se soient fait défoncer pour commencer à appliquer des procédures, sinon c'est juste du déclaratif supplémentaire jusqu'au jour ou fatalement ça pètera.


tu peux généraliser aux audits en général... et plus la boite est grosse moins ça bouge vite ...   le dernier truc que j'ai soulevé lors d'un audit était assez critique pour une boite fin de remediation prevue pour 2024  [:power600]

n°65417113
XaTriX
Posté le 11-03-2022 à 12:46:50  profilanswer
 

j'ai un ibm x3300 m4 avec le bios québlo, comment je fais péter le password ? :D


---------------
[:dawa]
n°65417274
Iv4ndi
Posté le 11-03-2022 à 13:11:26  profilanswer
 

XaTriX a écrit :

j'ai un ibm x3300 m4 avec le bios québlo, comment je fais péter le password ? :D


Tu peux aussi rendre le matériel à son propriétaire  :D

n°65417282
gamer-fou
AHHHHHH§§§!!!
Posté le 11-03-2022 à 13:11:58  profilanswer
 

XaTriX a écrit :

j'ai un ibm x3300 m4 avec le bios québlo, comment je fais péter le password ? :D


Bios-pw.org
Ou virer la pile si ça marche toujours :o


---------------
Music is the most high!
n°65417286
XaTriX
Posté le 11-03-2022 à 13:12:13  profilanswer
 

c'est moi :o


---------------
[:dawa]
n°65417322
XaTriX
Posté le 11-03-2022 à 13:16:53  profilanswer
 

gamer-fou a écrit :


Bios-pw.org
Ou virer la pile si ça marche toujours :o


un truc pour laptop et où y'a pas la marque ibm ? why not :o


---------------
[:dawa]
n°65417349
gamer-fou
AHHHHHH§§§!!!
Posté le 11-03-2022 à 13:20:35  profilanswer
 

XaTriX a écrit :


un truc pour laptop et où y'a pas la marque ibm ? why not :o


Déso j'ai pas revérifié :o


---------------
Music is the most high!
n°65417366
XaTriX
Posté le 11-03-2022 à 13:22:39  profilanswer
 

gamer-fou a écrit :


Déso j'ai pas revérifié :o


non mais c'est moi aussi, je demande sur un topic de windowsiens :o


---------------
[:dawa]
n°65418451
MsieurDams
Livreur de lasagnes en moto
Posté le 11-03-2022 à 15:11:41  profilanswer
 

Kindly cancel missile launch, Plam


https://twitter.com/AFP/status/1502 [...] 1figw&s=19

Message cité 2 fois
Message édité par MsieurDams le 11-03-2022 à 15:13:39

---------------
moant@hfr. The Captain formerly Static | *Brains, GroJulius, on ne vous oublie pas*
n°65418766
fiscalisat​or
tu dois rompre
Posté le 11-03-2022 à 15:47:13  profilanswer
 

Kindly sorry, please kindly return missile to 6th Cross Rd, CK Nagar, Ashok Nagar, Banashankari Stage I, Basavanagudi, Bengaluru, Karnataka 560050, Inde

n°65418836
Ivy gu
3 blobcats dans un trenchcoat
Posté le 11-03-2022 à 15:55:16  profilanswer
 

please kindly provide UPS form for parcel pickup


---------------
been brought here due to alleged malfeasances
n°65419773
XaTriX
Posté le 11-03-2022 à 17:44:12  profilanswer


ah oui avec ce tweet ça marche mieux :D


---------------
[:dawa]
n°65420046
jeffk
Posté le 11-03-2022 à 18:18:00  profilanswer
 

XaTriX a écrit :


un truc pour laptop et où y'a pas la marque ibm ? why not :o


Pile ou jumper.

n°65420058
XaTriX
Posté le 11-03-2022 à 18:19:19  profilanswer
 

je crois que j'ai rien vu sur cette mobo
après je peux shunter mais faudrait que je sache où relier des trucs chelous métaliques :o


---------------
[:dawa]
n°65420061
Plam
Bear Metal
Posté le 11-03-2022 à 18:19:21  profilanswer


Curieux j'ai pas eu de ticket pour ça encore  [:tristou:4]


---------------
Spécialiste du bear metal
mood
Publicité
Posté le   profilanswer
 

 Page :   1  2  3  4  5  ..  5273  5274  5275  ..  5731  5732  5733  5734  5735  5736

Aller à :
Ajouter une réponse
 

Sujets relatifs
[AVIS/CONSEILS] Location de véhiculesconseils sur les combinés cafetières / expresso
Conseils pour achat combiné cafetière /expressoconseils pour visiter marseille
conseils pour logementDe quel instrument jouez-vous ? ainsi que quelques conseils !
[Topic Orléans] Bientôt la Kimouss 4000!Nouveau départ.. je tente ma chancer à paris.. besoin de conseils
Conseils, choix et avis de clim 
Plus de sujets relatifs à : Les informaticiens aigris : anecdotes et conseils


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)