Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
8414 connectés 


 Mot :   Pseudo :  
 
 Page :   1  2  3  4
Page Suivante
Auteur Sujet :

[TOPICUNIK] Les vulnérabilités dans le monde linux

n°1516660
li1ju
ho putain, ça tourne !
Posté le 23-10-2026 à 23:37:10  profilanswer
 

Reprise du message précédent :
le résumé de la semaine : :lol:
https://rehost.diberie.com/Picture/Get/f/564434  
 
et pour php :
https://rehost.diberie.com/Picture/Get/f/564435

mood
Publicité
Posté le 23-10-2026 à 23:37:10  profilanswer
 

n°1516673
burn2
Pour ceux qui viendront après
Posté le 24-10-2026 à 11:22:27  profilanswer
 

li1ju a écrit :

et on contine avec PHP  [:babut26]  
une autre faille de type RCE a été trouvée
 

Citation :

Only a narrow setup is at risk. PHP says the problem can occur when a web application does all of the following: sets the session.serialize_handler option to php_binary or php_serialize in its configuration, then changes that option to php while running by calling ini_set(), and makes that change before it calls session_start().
 
Session upload progress must also still be turned on. An application that never changes the serialize handler while running can leave the feature on and is not exposed through this path. PHP says this setup is unlikely in practice.
 
The action is one line. PHP recommends setting session.upload_progress.enabled=0 until the next routine bugfix release. This is the same setting it already listed as a mitigation in the October 21 advisory for CVE-2026-109619.


"mais c'est pas critique, donc pas urgent" :o
-> CVE-2026-115560
https://thehackernews.com/2026/10/u [...] tched.html


Voilà pour l'instant la seule "solution" c'est de rajouter dans
nano /etc/php/<version>/fpm/conf.d/99-disable-upload-progress.ini
session.upload_progress.enabled = Off
 
En modifiant version et fpm par la bonne version et fpm par apache ou cgi ou autre chose utilisé...  
Super pratique pour être sûr d'avoir le correctif.


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516674
burn2
Pour ceux qui viendront après
Posté le 24-10-2026 à 11:24:26  profilanswer


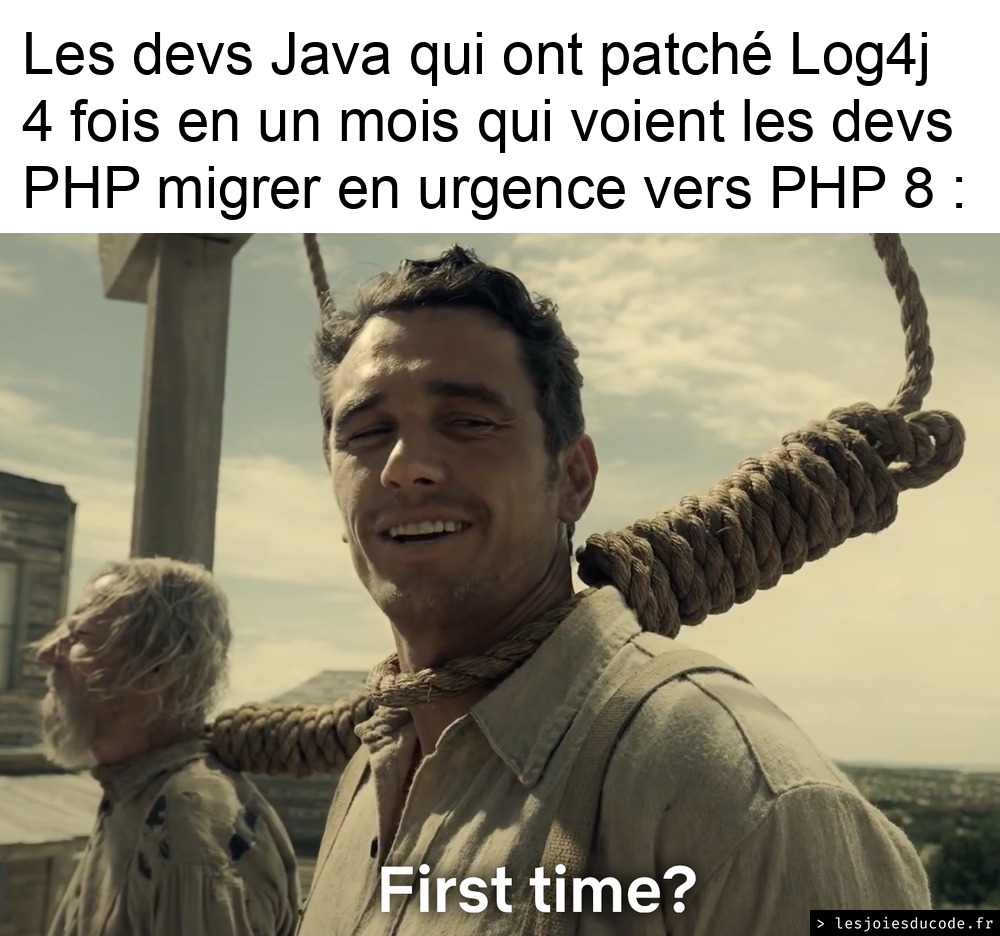
Puisqu'on est sur les mêmes celui là m'a bien fait rire:
https://lesjoiesducode.fr/meme-log4 [...] first-time
 
https://lesjoiesducode.fr/wp-content/uploads/2026/10/meme-faille-php-log4j-first-time.jpg


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516675
li1ju
ho putain, ça tourne !
Posté le 24-10-2026 à 11:44:22  profilanswer


:lol:
la meme pour les utilisateurs de wordpress
 

burn2 a écrit :


Voilà pour l'instant la seule "solution" c'est de rajouter dans
nano /etc/php/<version>/fpm/conf.d/99-disable-upload-progress.ini
session.upload_progress.enabled = Off
 
En modifiant version et fpm par la bonne version et fpm par apache ou cgi ou autre chose utilisé...  
Super pratique pour être sûr d'avoir le correctif.


c'est ca.
c'est deja le fix temporaire qui était proposé avant la PHPocalypse de mercredi.

n°1516685
burn2
Pour ceux qui viendront après
Posté le 24-10-2026 à 13:29:43  profilanswer
 

Je crois que nextcloud aio/docker embarquait le fix mais je n'aime pas le doute.


Voilà "l'avantage" de tous ces composants docker/appimage/flatpak...


Edit : j'ai vu ça pour nextcloud :
https://github.com/nextcloud/docker/pull/2614
Mais je ne sais pas si c'est aussi en place pour aio et les conteneurs déployés par aio...


EDIT2:
Bon ben après vérification, ce n'est pas désactivé dans docker aio... Trop bien.
Je vais tenter de le désactiver à la main en espérant que ça reste


EDIT3: ça saute à chaque redémarrage du conteneur, donc on peut pas être sûr que ça soit désactivé...
Super la joie, donc je laisse couper en attendant une réponse sûr à 100%.


Message édité par burn2 le 24-10-2026 à 15:54:16

---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516764
li1ju
ho putain, ça tourne !
Posté le 26-10-2026 à 20:15:44  profilanswer
 

PHP Issues Second Windows Security Update in Five Days to Fix Brotli Code Execution Flaw
merci brotli :o
https://thehackernews.com/2026/10/p [...] urity.html

n°1516765
burn2
Pour ceux qui viendront après
Posté le 26-10-2026 à 20:23:49  profilanswer
 

C'est que pour windows du coup ?


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516766
li1ju
ho putain, ça tourne !
Posté le 26-10-2026 à 20:26:38  profilanswer
 

ha p'tain, ça a l'air, oui. ouf.
https://www.php.net/archive/2026.php#2026-10-26-1

n°1516767
JerryCrazy
Le plus crazy des crazy
Posté le 26-10-2026 à 20:41:20  profilanswer
 

li1ju a écrit :

PHP Issues Second Windows Security Update in Five Days to Fix Brotli Code Execution Flaw
merci brotli :o
https://thehackernews.com/2026/10/p [...] urity.html


Encore ce brocoli ? [:coockie_jr]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516802
li1ju
ho putain, ça tourne !
Posté le 30-10-2026 à 11:49:05  profilanswer
 

CVE-2026-98432
https://www.openwall.com/lists/oss- [...] 26/10/30/1
"a use-after-free issue which impacts IPv4 TCP connection handling in the Linux kernel"
https://github.com/mahdi-salmanzade/CVE-2026-98432
 
"CVSS Severity Score - 9.8 · Critical"
 
deja corrigé chez debian ( https://security-tracker.debian.org [...] 2026-98432 )
mais encore vulnérable chez ubunutu ( https://ubuntu.com/security/CVE-2026-98432#status ) ou redhat ( https://access.redhat.com/security/cve/cve-2026-98432 )

Message cité 1 fois
Message édité par li1ju le 30-10-2026 à 13:57:29
mood
Publicité
Posté le 30-10-2026 à 11:49:05  profilanswer
 

n°1516960
li1ju
ho putain, ça tourne !
Posté le 05-11-2026 à 19:12:18  profilanswer
 

attention si vous avez une alpine, openwrt ou autre linux minimaliste à base de musl
grosse faille dans openssh !
https://alpinelinux.org/posts/2026- [...] on-bypass/

n°1516962
chris282
id steam/psn : chris282_fr
Posté le 05-11-2026 à 19:47:12  profilanswer
 

un mdp de 257 caractères est systématiquement accepté j'ai vu ça. assez dingue ce type de faille béante

n°1516963
JerryCrazy
Le plus crazy des crazy
Posté le 05-11-2026 à 19:51:14  profilanswer
 

Anéfé, c'est flippant : https://sshhole.com


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516964
rat de com​bat
attention rongeur méchant!
Posté le 05-11-2026 à 19:53:50  profilanswer
 

chris282 a écrit :

un mdp de 257 caractères est systématiquement accepté

Oui enfin d'après le lien c'est une fonction qui retourne '*' pour signifier une erreur, ce que ssh interprète disons autrement. :o  
Ca montre surtout que quelqu'un n'a pas lu la doc et qu'il n'y a pas eu de fuzz-testing qui aurait probablement trouvé ça...


---------------
L'extrême-droite nuit gravement à votre santé, celle de votre entourage et de la nation.
n°1516976
leto
Posté le 06-11-2026 à 09:58:07  profilanswer
 

li1ju a écrit :

CVE-2026-98432
https://www.openwall.com/lists/oss- [...] 26/10/30/1
"a use-after-free issue which impacts IPv4 TCP connection handling in the Linux kernel"
https://github.com/mahdi-salmanzade/CVE-2026-98432
 
"CVSS Severity Score - 9.8 · Critical"
 
deja corrigé chez debian ( https://security-tracker.debian.org [...] 2026-98432 )
mais encore vulnérable chez ubunutu ( https://ubuntu.com/security/CVE-2026-98432#status ) ou redhat ( https://access.redhat.com/security/cve/cve-2026-98432 )


Les noyaux corrigés arrivent sur les mirroirs .


---------------
--
n°1517005
burn2
Pour ceux qui viendront après
Posté le 06-11-2026 à 18:59:12  profilanswer
 

Ça va encore être maj partie ce week end...
 
Toujours pas rallumé mon nextcloud dans le doutr avec faille php non corrigée.


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1517156
darxmurf
meow
Posté le 11-11-2026 à 07:30:07  profilanswer
 

Score de 11 sur 10 https://terminal2shell.com/

 
Spoiler :

:o


Message édité par darxmurf le 11-11-2026 à 07:30:37

---------------
Des trucs - flickr - Instagram
n°1517159
burn2
Pour ceux qui viendront après
Posté le 11-11-2026 à 08:40:45  profilanswer
 

C'est malin. :o


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1517160
thana54
made in concept
Posté le 11-11-2026 à 08:43:38  profilanswer
 

J'ai pas compris, faut faire quoi ? [:sadnoir]

n°1517161
JerryCrazy
Le plus crazy des crazy
Posté le 11-11-2026 à 08:47:06  profilanswer
 

Éteindre l'ordinateur. [:wonee]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1517164
darxmurf
meow
Posté le 11-11-2026 à 09:19:36  profilanswer
 

thana54 a écrit :

J'ai pas compris, faut faire quoi ? [:sadnoir]


st'une blague, la faille c'est que dès que t'as un clavier branché sur une machine tu peux y accéder :o
faut donc éteindre la machine et débrancher le clavier pour plus de sécurité :o


---------------
Des trucs - flickr - Instagram
n°1517173
li1ju
ho putain, ça tourne !
Posté le 11-11-2026 à 10:51:09  profilanswer
 

haha. la plus vieille faille du monde..

thana54 a écrit :

J'ai pas compris, faut faire quoi ? [:sadnoir]


empecher l'humain d'utiliser un terminal ? :o

n°1517181
li1ju
ho putain, ça tourne !
Posté le 11-11-2026 à 18:17:44  profilanswer
 

double vulnérabilité dans glibc
https://seclists.org/oss-sec/2026/q4/657

n°1517186
darxmurf
meow
Posté le 12-11-2026 à 08:46:22  profilanswer
 

:o
 
https://thehackernews.com/2026/11/c [...] t.html?m=1
 
Sinon je le redis, je n'ai jamais eu de faille sur mon tour à bois :o


---------------
Des trucs - flickr - Instagram
n°1517193
burn2
Pour ceux qui viendront après
Posté le 12-11-2026 à 11:40:43  profilanswer
 

J'allais la remonter justement.


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1517199
roger21
Posté le 12-11-2026 à 17:23:36  profilanswer
 

https://security-tracker.debian.org [...] 026-119618


c'est la même version que trixie mais celle de bookworm est vulnérable, wtaff [:cheesecake]


bon après ...

Citation :

# a2dismod http2 proxy_http2
Module http2 already disabled
Module proxy_http2 already disabled

[:altered:4]


edit : ça devait être un bug, la version n'a toujours pas changé et elle est passé en fixed (et je pensais poster sur debian aussi :o)


edit : edit : j'ai l'impression qu'il manquait le dla pour bookworm qui en effet n'est pas le même que pour trixie et que sans le dla la fixitude n'était pas établie....


Message édité par roger21 le 13-11-2026 à 08:40:24

---------------
☭ ni patrie ni patron | power concedes nothing without a demand | free luigi | des scripts | des stats | y tho | stew is sus ඞ
n°1517203
rat de com​bat
attention rongeur méchant!
Posté le 12-11-2026 à 18:02:01  profilanswer
 

darxmurf a écrit :

Sinon je le redis, je n'ai jamais eu de faille sur mon tour à bois :o

T'as pas assez cherché. Mets une IA sur le coup. :o :o  
 
Sinon glibc, génial, le truc qui est utilisé par tout les logiciels ou presque... Bon après c'est "impact limité", heureusement...


---------------
L'extrême-droite nuit gravement à votre santé, celle de votre entourage et de la nation.
n°1517312
li1ju
ho putain, ça tourne !
Posté le 16-11-2026 à 12:18:05  profilanswer
 

la faille de la semaine :
 
New NoisyTCP vulnerability lets attackers crash Linux servers
CVE-2026-99288
https://www.bleepingcomputer.com/ne [...] h-servers/
 
edit: deja corrigé sous debian avec le kernel 6.12.117 :)


Message édité par li1ju le 16-11-2026 à 12:26:00
n°1517313
Bweezy
Posté le 16-11-2026 à 12:23:45  profilanswer
 

C'est de l'Emmental Linux en fait  :O


---------------
La mamma dei cretini è sempre incinta
n°1517316
Trit'
Posté le 16-11-2026 à 16:49:50  profilanswer
 

Bweezy a écrit :

C'est de l'Emmental Linux en fait  :O


T’inquiète qu’avec sa slopification en cours, avec la bénédiction de son créateur (qui prouve par la même qu’encore une fois, « la vieillesse est un naufrage »… Insérer ici le mème Star Wars III avec Obi-Wan Kenobi qui pleure « Tu étais l’élu ! »), ça va pas s‘arranger. :o


Mais là, on parle de failles de plus de 10 ans qui étaient restées inaperçues, et le seraient sans doute restées un moment si personne n’avait demandé à un LLM de fouiner dedans. Est-ce une bonne ou une mauvaise chose (et le coût énergétique le justifie-t-il) ? Vous avez quatre heures. :o


Message édité par Trit' le 16-11-2026 à 16:51:18

---------------
Responsable TU Vivaldi depuis le 29/4/2024. N’utilisez pas de LLM pour me répondre, merci. #NoAI
n°1517317
burn2
Pour ceux qui viendront après
Posté le 16-11-2026 à 18:44:39  profilanswer
 

Je sais pas ou tu as lu qu'il acceptait l'ia slop...
C'est tout l'inverse vu qu'il demande la compréhension du code...


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1517318
Trit'
Posté le 16-11-2026 à 18:57:02  profilanswer
 

burn2 a écrit :

Je sais pas ou tu as lu qu'il acceptait l'ia slop...


Un peu partout, après qu’il a poussé son énième coup de gueule contre ceux qui refusent toute utilisation d’IA générative (et donc de sloperies, par définition ; et la proximité phonétique avec un autre mot veut tout dire) pour les contributions au noyau.


---------------
Responsable TU Vivaldi depuis le 29/4/2024. N’utilisez pas de LLM pour me répondre, merci. #NoAI
mood
Publicité
Posté le   profilanswer
 

 Page :   1  2  3  4
Page Suivante

Aller à :
Ajouter une réponse
 

Sujets relatifs
linux + windows 11 sur même disque SSD ???[Linux & OSA ][GNU/Linux] Quelles distributions avec Gnat ; AWS inclu
Dual boot Win 10 et Linux Mint capricieux[CACHYOS] Linux Gaming & Performance
OTP linuxQuel Linux et comment l'installer ?
besoin aide simple installation linux en rempl W10Linux pour vieux laptop ?
[Linux] Débutant ! Passer par là ![Gnu/Linux][Debian][Firefox] Problème de rafraichissement de la page
Plus de sujets relatifs à : [TOPICUNIK] Les vulnérabilités dans le monde linux


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)