Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
4248 connectés 


 Mot :   Pseudo :  
 
 Page :   1  2  3  4
Auteur Sujet :

[TOPICUNIK] Les vulnérabilités dans le monde linux

n°1515330
Trit'
Posté le 09-09-2026 à 15:21:28  profilanswer
 

Reprise du message précédent :
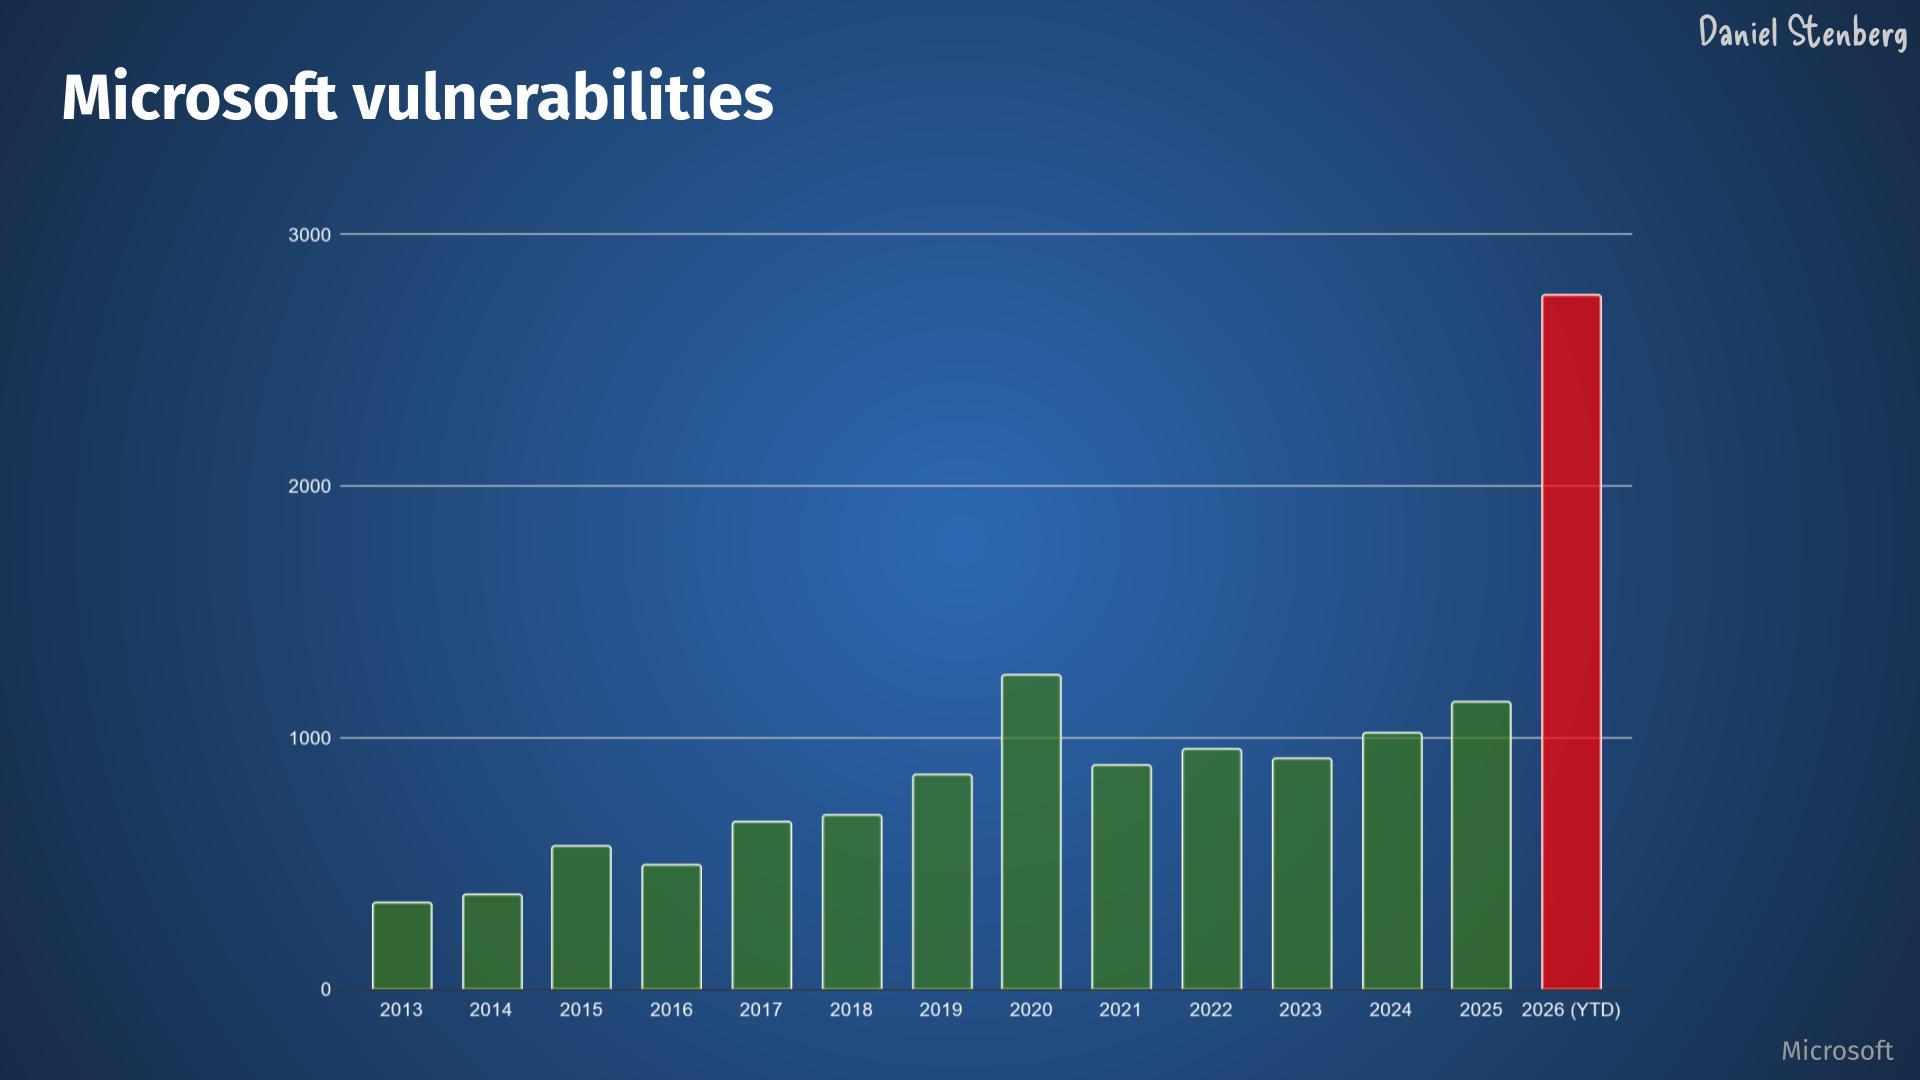
C’est général, cette augmentation soudaine : même chez MS, il y a eu près de 1 000 failles corrigées sur ce seul mois écoulé. Merci, l’IA générative qui les repère en masse avant même leur découverte par des humains !


---------------
Responsable TU Vivaldi depuis le 29/4/2024. N’utilisez pas de LLM pour me répondre, merci. #NoAI
mood
Publicité
Posté le 09-09-2026 à 15:21:28  profilanswer
 

n°1515331
Skopos
Posté le 09-09-2026 à 15:29:49  profilanswer
 

idem même ordre d'explosion chez Mozilla, dans la dernière interview passée sur _underscore avec un dev sécurité de firefox.

n°1515332
memaster
M.arc a volé mon 62
Posté le 09-09-2026 à 15:32:19  profilanswer
 

et est ce que les corrections n'apportent pas non plus de nouvelles failles? [:e-te] disons plus subtiles.


---------------
ma conduite intérieure .:R | memaster pilote officiel de la HFR Badoit-Auchan F1 Team | zéro tracas, zéro blabla MMa.ster
n°1515333
li1ju
ho putain, ça tourne !
Posté le 09-09-2026 à 15:41:48  profilanswer
 

Trit' a écrit :

C’est général, cette augmentation soudaine : même chez MS, il y a eu près de 1 000 failles corrigées sur ce seul mois écoulé. Merci, l’IA générative qui les repère en masse avant même leur découverte par des humains !


et merci l'ia gen qui produit du code à peu pres fonctionnel avec plein de failles.
et que les meat proxy -pardon, humains- ne relisent que peu.
curieusement, #oupas, ces nombreuses failles et leurs correctifs ont commencé à apparaitre avec l'agentique :o


pour ms, c'est tres industrialisé. donc beaucoup plus de failles :lol:
https://files.mastodon.social/media_attachments/files/117/239/889/417/681/880/original/f9b4c1f02005b9cc.jpg

 
memaster a écrit :

et est ce que les corrections n'apportent pas non plus de nouvelles failles? [:e-te] disons plus subtiles.


c'est possible, oui :D


Message édité par li1ju le 09-09-2026 à 15:47:56
n°1515334
JerryCrazy
Le plus crazy des crazy
Posté le 09-09-2026 à 15:50:56  profilanswer
 

memaster a écrit :

et est ce que les corrections n'apportent pas non plus de nouvelles failles? [:e-te] disons plus subtiles.


Skynet intègre des failles. [:moonblood2:3]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1515558
scaramanga​3
Posté le 18-09-2026 à 00:37:32  profilanswer
 
n°1515563
darxmurf
meow
Posté le 18-09-2026 à 09:02:13  profilanswer
 
n°1515567
pierredpt
Posté le 18-09-2026 à 22:14:00  profilanswer
 
n°1516002
dims
if it ain't broken, mod it !
Posté le 29-09-2026 à 12:06:23  profilanswer
 
n°1516005
li1ju
ho putain, ça tourne !
Posté le 29-09-2026 à 12:24:20  profilanswer
 

anafé, je viens de voir le 6.12.111 (LTS) arriver sur debian :D

mood
Publicité
Posté le 29-09-2026 à 12:24:20  profilanswer
 

n°1516006
li1ju
ho putain, ça tourne !
Posté le 29-09-2026 à 12:25:44  profilanswer
 

et tant qu'on y est, la faille du jour dans qemu :
"Guest-triggered host panic via SMM shadow MMU" [:tinostar]
https://seclists.org/oss-sec/2026/q3/978

n°1516105
chris282
id steam/psn : chris282_fr
Posté le 04-10-2026 à 11:29:23  profilanswer
 

drap

n°1516365
li1ju
ho putain, ça tourne !
Posté le 14-10-2026 à 20:57:03  profilanswer
 

Multiple NGINX Flaws Let Remote Attackers Crash Servers and Execute Malicious Code
https://cybersecuritynews.com/multi [...] abilities/

n°1516366
JerryCrazy
Le plus crazy des crazy
Posté le 14-10-2026 à 21:54:21  profilanswer
 

Fixes available for CVE-2026-92392 and other curl vulnerabilities
https://ubuntu.com//blog/curl-vulne [...] -available


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516367
burn2
Pour ceux qui viendront après
Posté le 14-10-2026 à 22:15:43  profilanswer
 

li1ju a écrit :

Multiple NGINX Flaws Let Remote Attackers Crash Servers and Execute Malicious Code
https://cybersecuritynews.com/multi [...] abilities/


Merci pour l'information!  :sweat:  


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516420
li1ju
ho putain, ça tourne !
Posté le 16-10-2026 à 18:21:48  profilanswer
 

a mount-option injection vulnerability in mount.cifs that can allow local privilege escalation in affected privileged mounting configurations
https://seclists.org/oss-sec/2026/q4/210

Message cité 1 fois
Message édité par li1ju le 16-10-2026 à 18:21:59
n°1516466
chris282
id steam/psn : chris282_fr
Posté le 17-10-2026 à 20:47:55  profilanswer


intéressante cette vidéo ( Anatomie d'une faille - Olivier PONCET (ARNEO) ) merci ;)

n°1516478
darxmurf
meow
Posté le 18-10-2026 à 20:31:53  profilanswer
 

li1ju a écrit :

a mount-option injection vulnerability in mount.cifs that can allow local privilege escalation in affected privileged mounting configurations
https://seclists.org/oss-sec/2026/q4/210


leur certif SSL n'est pas à jour :o


---------------
Des trucs - flickr - Instagram
n°1516479
rat de com​bat
attention rongeur méchant!
Posté le 18-10-2026 à 21:04:08  profilanswer
 

TLS :o  
 
(mais c'est que pour un site "sécurité" c'est un peu le comble... Doit y avoir un soucis avec Let's Encrypt.)


---------------
-/-
n°1516480
li1ju
ho putain, ça tourne !
Posté le 18-10-2026 à 21:53:57  profilanswer
 

ha oui tiens, ca marchait ya pas longtemps
(leur certif LE a expiré :D)

n°1516509
li1ju
ho putain, ça tourne !
Posté le 20-10-2026 à 00:06:54  profilanswer
 

PwnEscape: Une vulnérabilité découverte dans le noyau Linux menace l’isolation des machines virtuelles sur les serveurs KVM
https://www.clubic.com/actualite-63 [...] veurs.html

n°1516511
Trit'
Posté le 20-10-2026 à 01:21:37  profilanswer
 

li1ju a écrit :

PwnEscape: Une vulnérabilité découverte dans le noyau Linux menace l’isolation des machines virtuelles sur les serveurs KVM
https://www.clubic.com/actualite-63 [...] veurs.html


Toujours aussi putaclic et exagérément alarmiste, Clubic…
 
Faille corrigée le 14. Il suffit d’être à jour (Debian a déjà déployé une MAJ, et je suppose que les autres distros aussi) ou ne pas utiliser de la virtualisation  KVM et on est à l’abri.


---------------
Responsable TU Vivaldi depuis le 29/4/2024. N’utilisez pas de LLM pour me répondre, merci. #NoAI
n°1516517
JerryCrazy
Le plus crazy des crazy
Posté le 20-10-2026 à 10:00:43  profilanswer
 

Depuis qu'ils ont été racheté par M6 (puis revendu), c'est devenu complètement nul. [:cerveau aloy]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516530
burn2
Pour ceux qui viendront après
Posté le 21-10-2026 à 09:41:19  profilanswer
 

:hello:


Petie failke php :
https://cert.europa.eu/publications [...] /2026-018/

 
Citation :

Summary


On 20 October 2026, the PHP foundation announced an upcoming security release addressing two critical vulnerabilities in PHP that could lead to remote code execution, according to other leaks [1,2,3].


At this time, no technical details have been made public. CERT-EU advises organisations to prepare for immediate patching of affected assets. Where immediate patching is not feasible, organisations should consider isolating internet-facing applications from public networks until a fix is available.


The PHP team has scheduled the release for 21 October 2026 at 14:00 UTC [1].


Message édité par burn2 le 21-10-2026 à 09:41:45

---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516531
li1ju
ho putain, ça tourne !
Posté le 21-10-2026 à 10:33:18  profilanswer
 

tout petite, permet une potentielle RCE [:tinostar]
(des POC sont deja trouvables..)


https://cybersecuritynews.com/php-t [...] ncy-patch/


CVE-2026-109618 et CVE-2026-109619


pour l'instant une des 2 peut être temporairement mitigée en desactivant l'indicateur d'upload

session.upload_progress.enabled = Off


voir https://jackalsyn.com/posts/php-up-2026.html


Message édité par li1ju le 21-10-2026 à 10:35:04
n°1516536
darxmurf
meow
Posté le 21-10-2026 à 12:43:32  profilanswer
 
n°1516537
li1ju
ho putain, ça tourne !
Posté le 21-10-2026 à 12:49:18  profilanswer


apt update && apt install ca-certificates
disponible dans toutes les bonnes cremeries :D

Message cité 1 fois
Message édité par li1ju le 21-10-2026 à 12:49:56
n°1516538
darxmurf
meow
Posté le 21-10-2026 à 12:51:12  profilanswer
 

li1ju a écrit :


apt update && apt install ca-certificates
disponible dans toutes les bonnes cremeries :D


chez RHEL 9 par contre sont pas trop pressés


---------------
Des trucs - flickr - Instagram
n°1516539
li1ju
ho putain, ça tourne !
Posté le 21-10-2026 à 13:01:56  profilanswer
 

Pour l'instant, j'ai vu des MAJ de ca-certificates sur debian & dérivés, arch & dérivés.
Et en effet, pas encore sur rhel 10 & fedora 44.


Message édité par li1ju le 21-10-2026 à 13:03:02
n°1516543
JerryCrazy
Le plus crazy des crazy
Posté le 21-10-2026 à 15:56:41  profilanswer
 

Pour PHP, la mise à jour est disponible sur Debian Trixie. [:vociferax]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516545
li1ju
ho putain, ça tourne !
Posté le 21-10-2026 à 16:02:22  profilanswer
 

yep. pile à l'heure :)
-> https://www.php.net/archive/2026.php#2026-10-21-5
je le mets ici pour archive


 PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.
 
Who is at risk: all PHP installations serving web requests, including PHP-FPM, Apache with mod_php, php-cgi, FrankenPHP and LiteSpeed. We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs.
 
The vulnerabilities:
 
    RCE via OOM corruption, CVE-2026-109618 (GHSA-w8hw-w9fx-j79w): out-of-memory handling can interrupt PHP while internal request data is only partially initialized. Request cleanup may then treat the invalid data as valid.
    RCE via stale global state, CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp): request-owned internal state can survive after its backing memory has been freed. A later request handled by the same worker may use that stale state before normal initialization resets it.
 
How to update:
 
    Update to PHP 8.5.12, 8.4.27, 8.3.36 or 8.2.35. Source downloads are on our downloads page. Windows source and binaries are on the same page.
    Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages.
    PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version.
    If you rely on the volunteer-maintained rpms.remirepo.net, we urge you to switch to distribution packages or build from source, so you can immediately apply updates. The repo will not have updates today.
    Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
 
If you cannot update immediately: while only an update is a complete solution, the following measures reduce exposure to specific attack paths but do not make an installation safe.
 
RCE via OOM corruption (CVE-2026-109618):
 
    Set memory_limit=-1, preferably in a way applications can't override, such as php_admin_value in the FPM pool or Apache configuration, and check that no pool, directory or application setting puts a finite limit back. This removes the controllable PHP memory limit failure, but an underlying allocation failure can still reach the vulnerable path.
    Set a low post_max_size. For applications that don't require file uploads, set post_max_size = 8M. If file uploads are necessary, set post_max_size = 32M. Keep upload_max_filesize below post_max_size. Consider enforcing limits at the web server or proxy level for decoded request size, input field count, multipart part count, header count, and nesting depth. These limits must also cover requests without a usable Content-Length.
    Use a container or cgroup limit as an availability boundary, preferably with a policy that kills only the affected worker. Do not substitute RLIMIT_AS or RLIMIT_DATA, as these can cause the vulnerable allocation failure.
 
RCE via stale global state (CVE-2026-109619):
 
    Set session.upload_progress.enabled=0 and restart every worker. Use php.ini, an FPM pool or server configuration that applies before request parsing. Do not rely on ini_set() or FPM .user.ini. This blocks the confirmed session paths but not other variants.
    On PHP 8.5, set fatal_error_backtraces=0 and restart every worker. This blocks the confirmed fatal backtrace path only.
    Remove invalid or deprecated settings applied per request that emit diagnostics before initialization. Hiding diagnostics with error_reporting, display_errors or @ does not help.
    Fix attacker-reachable fatal errors and execution timeouts, including failures in callbacks, upload or import processing and cleanup.
 
The advisories linked above have the full technical details.


Message édité par li1ju le 21-10-2026 à 16:08:59
n°1516591
burn2
Pour ceux qui viendront après
Posté le 22-10-2026 à 14:50:19  profilanswer
 

Encore une petite pluie de faille kernel :
https://www.phoronix.com/news/LKML- [...] rabilities


---------------
"C'est vrai qu'un type aussi pénible de jour on serait en droit d'espérer qu'il fasse un break de nuit mais bon …"
n°1516595
JerryCrazy
Le plus crazy des crazy
Posté le 22-10-2026 à 16:02:13  profilanswer
 

En pleine tempête en ce moment. [:rsh:4]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516602
li1ju
ho putain, ça tourne !
Posté le 22-10-2026 à 18:59:00  profilanswer
 

https://media1.tenor.com/m/Y92uKzJgIuEAAAAd/mister-v.gif

n°1516633
li1ju
ho putain, ça tourne !
Posté le 23-10-2026 à 10:53:38  profilanswer
 

Après php2shell, voici.... node2shell  : :pt1cable:  
CVE-2026-111497
https://thehackernews.com/2026/10/r [...] l-rce.html

n°1516641
li1ju
ho putain, ça tourne !
Posté le 23-10-2026 à 14:28:03  profilanswer
 

et on contine avec PHP  [:babut26]
une autre faille de type RCE a été trouvée

 
Citation :

Only a narrow setup is at risk. PHP says the problem can occur when a web application does all of the following: sets the session.serialize_handler option to php_binary or php_serialize in its configuration, then changes that option to php while running by calling ini_set(), and makes that change before it calls session_start().


Session upload progress must also still be turned on. An application that never changes the serialize handler while running can leave the feature on and is not exposed through this path. PHP says this setup is unlikely in practice.


The action is one line. PHP recommends setting session.upload_progress.enabled=0 until the next routine bugfix release. This is the same setting it already listed as a mitigation in the October 21 advisory for CVE-2026-109619.


"mais c'est pas critique, donc pas urgent" :o
-> CVE-2026-115560
https://thehackernews.com/2026/10/u [...] tched.html

Message cité 1 fois
Message édité par li1ju le 23-10-2026 à 14:29:44
n°1516649
li1ju
ho putain, ça tourne !
Posté le 23-10-2026 à 19:15:55  profilanswer
 
n°1516650
JerryCrazy
Le plus crazy des crazy
Posté le 23-10-2026 à 19:18:07  profilanswer
 

Ça m'a permis de savoir que ça existait Brotli. [:debarquement]


---------------
My Digital Life - Ferrovia - FerroviaClub - Jeux Linux
n°1516651
pierredpt
Posté le 23-10-2026 à 19:26:07  profilanswer
 

JerryCrazy a écrit :

Ça m'a permis de savoir que ça existait Brotli. [:debarquement]


Ah pareil je ne connaissais pas ce truc  :lol:

n°1516659
edouard sa​ucisse
AOP depuis 1763
Posté le 23-10-2026 à 23:31:54  profilanswer
 

les deux tiers de la page c'est des messages d'annonces de vulns qui sont concentrés en 8 jours :o
 
c'est marrant, c'est pas comme ca que j'imaginais le cybermois :o
on a un peu trop mixé cybermois et mois de l'horreur là je trouve :o
 

n°1516660
li1ju
ho putain, ça tourne !
Posté le 23-10-2026 à 23:37:10  profilanswer
 

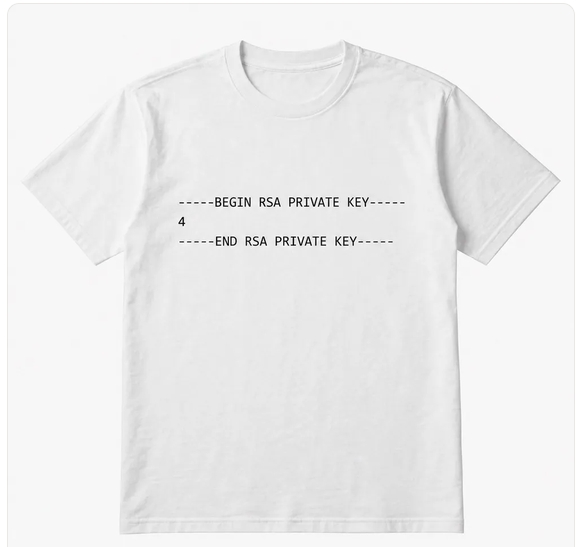
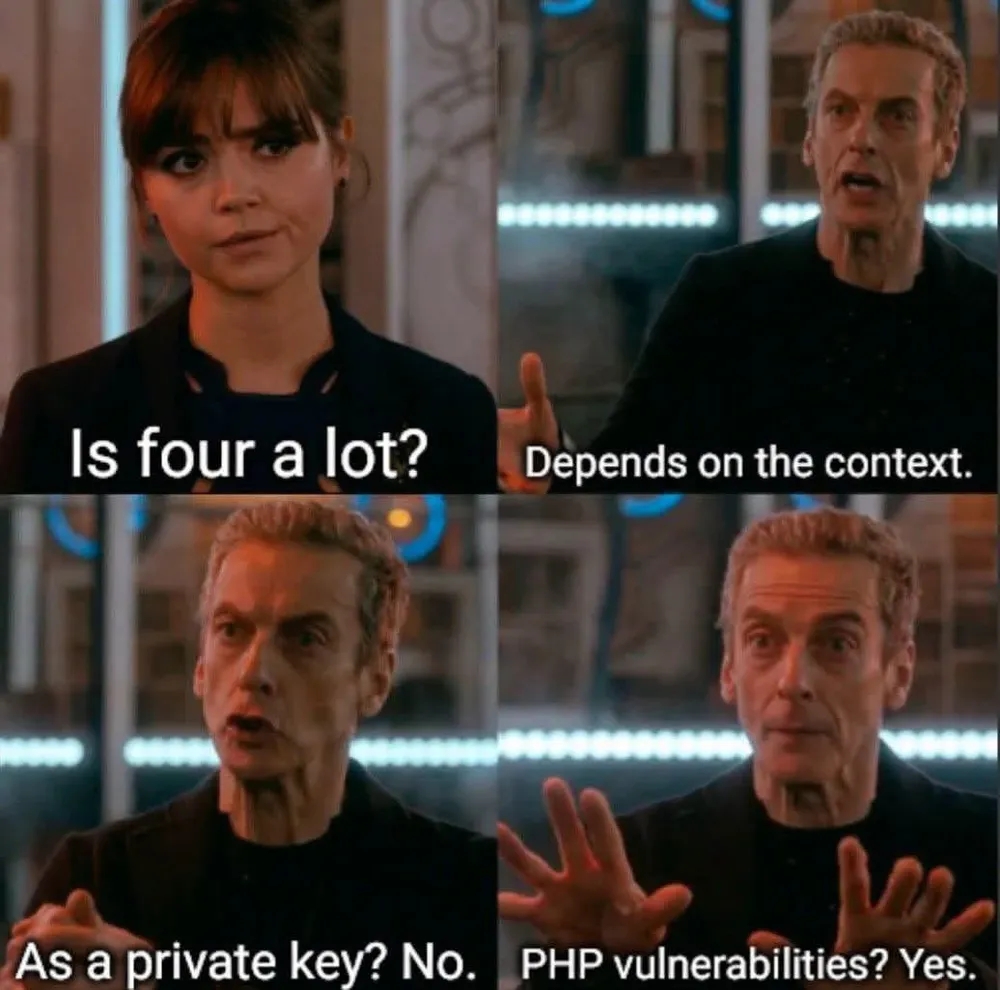
le résumé de la semaine : :lol:
https://rehost.diberie.com/Picture/Get/f/564434
 
et pour php :
https://rehost.diberie.com/Picture/Get/f/564435

mood
Publicité
Posté le   profilanswer
 

 Page :   1  2  3  4

Aller à :
Ajouter une réponse
 

Sujets relatifs
linux + windows 11 sur même disque SSD ???[Linux & OSA ][GNU/Linux] Quelles distributions avec Gnat ; AWS inclu
Dual boot Win 10 et Linux Mint capricieux[CACHYOS] Linux Gaming & Performance
OTP linuxQuel Linux et comment l'installer ?
besoin aide simple installation linux en rempl W10Linux pour vieux laptop ?
[Linux] Débutant ! Passer par là ![Gnu/Linux][Debian][Firefox] Problème de rafraichissement de la page
Plus de sujets relatifs à : [TOPICUNIK] Les vulnérabilités dans le monde linux


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)