Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
5107 connectés 


Votre rapport aux utilisateurs ?


Attention si vous cliquez sur "voir les résultats" vous ne pourrez plus voter

 Mot :   Pseudo :  
  Aller à la page :
 
 Page :   1  2  3  4  5  ..  5245  5246  5247  ..  5732  5733  5734  5735  5736  5737
Auteur Sujet :

Les informaticiens aigris : anecdotes et conseils

n°64975377
nebulios
Posté le 18-01-2022 à 21:50:12  profilanswer
 

Reprise du message précédent :

gloubiboulga a écrit :


 L'ensemble de ce qui est déjà facturé ne coûte même pas 1j d'arrêt de prod [:mister yoda]


C'est tellement un classique ça.

mood
Publicité
Posté le 18-01-2022 à 21:50:12  profilanswer
 

n°64976219
Slyde
Lizard of the Coast
Posté le 18-01-2022 à 23:55:35  profilanswer
 

DesuetCR_B a écrit :


Je pensai que t'étais spécialisé en cultivateurs d'oursins


J'ai fait 10'000 factures, ça compense.


---------------
Le topic du QLRR et FIRE - Knowledge is power. Power corrupts. Study hard, become evil.  
n°64976773
tails38
Posté le 19-01-2022 à 08:34:51  profilanswer
 

jeffk a écrit :

Sauf qu'un soft métier (SW / Autocad watever) à 10k€ ca rentre pas dans le cout/budget de l'IT, mais dans celui du service.


Ca dépends des boites.
J'ai connu une boite où la DSI était une entité a part.
 
On facturait (de mémoire) 1500€/an / PC à chacunes des entités du groupe.
Et ca incluait TOUT.
PC, réseau, ligne,support, et logiciels.
Dont certains qui comprennent savent qu'ils peuvent faire le forcing sur des softwares car c'est ni leurs services ni leurs entités qui paient le logiciel.
Donc tu avais des gars avec un PC de 6ans et des directeurs qui changeait de PC tout les ans ...
 
Dernière expérience où hors achat des PCs, tout est facturés au service en question.
Bizarrement quand tu annonces une licences à 2k/annuel ca calme les ardeurs. Et le mec va vérifier qu'il a bien besoin du logiciel (au lieu de faire l'inverse :o )
Bon pas pour tout le monde mais quand meme ...
PC renouvellé a date délimité

n°64977073
pwarlk
Posté le 19-01-2022 à 09:21:17  profilanswer
 

Nous où j'étais c'est refacturé ou non, mais même si c'est refacturé c'est quand même verrouillé par le service IT idoine sur la liste des outils qu'eux ont jugés nécessaires. Donc le reste des services IT tourne à base d'outils gratos, SQL server, et tous les outils en version d'éval possible.
 
On s'est même fait toper par oracle sur un plugin utilisable librement mais payant en entreprise, le service idoine a donc mis un blocage total du site oracle en place (y compris pour ceux qui ont payé leurs licences). Il faut à chaque MAJ oracle leur demander, eux se connectent, récupèrent l'executable, l'envoie par email ou cloud, et le user IT peut installer.
 
 
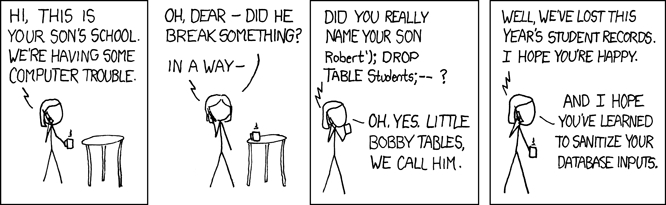
Sinon, question sécurité qui m'est arrivé hier: sur une ingestion CSV -> BDD, on me demande de prouver que mon CSV n'est pas vérolé. Un fichier texte, à part une commande malicieuse à l'intérieur, ça peut vraiment être vérolé maintenant ? Et c'est pas le taf d'une équipe d'ingestion de données de s'assurer que leur ingestion peut pas se faire poutrer par un 'drop table' dans un fichier texte ?
Parce que moi, prouver que mon CSV est pas vérolé, je peux pas. Il est créé par un outil sécurisé sur un PC sécurisé par les moyens de l'entreprise, le reste c'est pas mon taf  [:ponaygay:4]

n°64977102
Plam
Bear Metal
Posté le 19-01-2022 à 09:23:56  profilanswer
 

pwarlk a écrit :

Nous où j'étais c'est refacturé ou non, mais même si c'est refacturé c'est quand même verrouillé par le service IT idoine sur la liste des outils qu'eux ont jugés nécessaires. Donc le reste des services IT tourne à base d'outils gratos, SQL server, et tous les outils en version d'éval possible.
 
On s'est même fait toper par oracle sur un plugin utilisable librement mais payant en entreprise, le service idoine a donc mis un blocage total du site oracle en place (y compris pour ceux qui ont payé leurs licences). Il faut à chaque MAJ oracle leur demander, eux se connectent, récupèrent l'executable, l'envoie par email ou cloud, et le user IT peut installer.

 
Sinon, question sécurité qui m'est arrivé hier: sur une ingestion CSV -> BDD, on me demande de prouver que mon CSV n'est pas vérolé. Un fichier texte, à part une commande malicieuse à l'intérieur, ça peut vraiment être vérolé maintenant ? Et c'est pas le taf d'une équipe d'ingestion de données de s'assurer que leur ingestion peut pas se faire poutrer par un 'drop table' dans un fichier texte ?
Parce que moi, prouver que mon CSV est pas vérolé, je peux pas. Il est créé par un outil sécurisé sur un PC sécurisé par les moyens de l'entreprise, le reste c'est pas mon taf  [:ponaygay:4]


Ptin ça donne envie d'y bosser [:rofl2]


---------------
Spécialiste du bear metal
n°64977248
MsieurDams
Livreur de lasagnes en moto
Posté le 19-01-2022 à 09:37:32  profilanswer
 

pwarlk a écrit :


Sinon, question sécurité qui m'est arrivé hier: sur une ingestion CSV -> BDD, on me demande de prouver que mon CSV n'est pas vérolé. Un fichier texte, à part une commande malicieuse à l'intérieur, ça peut vraiment être vérolé maintenant ? Et c'est pas le taf d'une équipe d'ingestion de données de s'assurer que leur ingestion peut pas se faire poutrer par un 'drop table' dans un fichier texte ?
Parce que moi, prouver que mon CSV est pas vérolé, je peux pas. Il est créé par un outil sécurisé sur un PC sécurisé par les moyens de l'entreprise, le reste c'est pas mon taf  [:ponaygay:4]


un PS Get-FileHash | Format-List fait par l'équipe productrice du csv, la même commande chez toi pour comparer.


---------------
moant@hfr. The Captain formerly Static | *Brains, GroJulius, on ne vous oublie pas*
n°64977327
pwarlk
Posté le 19-01-2022 à 09:46:13  profilanswer
 

MsieurDams a écrit :


un PS Get-FileHash | Format-List fait par l'équipe productrice du csv, la même commande chez toi pour comparer.


ça prouve seulement que le fichier n'a pas été altéré (c'est déjà bien) mais pas que l'équipe productrice a pas mis un virus dedans à l'origine.
 
La question me parait con en soi surtout, un virus dans un fichier texte. Ou alors j'ai manqué un truc dans le concept fichier texte vérolé, dans l'équipe on a un peu fait gaffe aux problématiques d'injection (chez nous en général l'ingestion se fait dans un environnement dédié avec des droits limités donc au pire l'injection manipule la table en cours de chargement mais accès à rien d'autre donc je vois pas trop le risque en plus).
 
Je vais simplement leur faire suivre la doc de l'outil du commerce qui a généré le fichier, le hash s'ils veulent.

n°64977397
witjet
Posté le 19-01-2022 à 09:51:47  profilanswer
 

pwarlk a écrit :


ça prouve seulement que le fichier n'a pas été altéré (c'est déjà bien) mais pas que l'équipe productrice a pas mis un virus dedans à l'origine.
 
La question me parait con en soi surtout, un virus dans un fichier texte. Ou alors j'ai manqué un truc dans le concept fichier texte vérolé, dans l'équipe on a un peu fait gaffe aux problématiques d'injection (chez nous en général l'ingestion se fait dans un environnement dédié avec des droits limités donc au pire l'injection manipule la table en cours de chargement mais accès à rien d'autre donc je vois pas trop le risque en plus).
 
Je vais simplement leur faire suivre la doc de l'outil du commerce qui a généré le fichier, le hash s'ils veulent.


https://www.explainxkcd.com/wiki/in [...] _a_mom.png
 
https://rehost.diberie.com/Rehost?url=https://www.explainxkcd.com/wiki/images/5/5f/exploits_of_a_mom.png

Message cité 1 fois
Message édité par witjet le 19-01-2022 à 09:55:17
n°64977420
pwarlk
Posté le 19-01-2022 à 09:54:11  profilanswer
 
n°64977421
Micky78
Get ripped or die tryin'
Posté le 19-01-2022 à 09:54:17  profilanswer
 

gamer-fou a écrit :

Alors qu'il suffisait de stocker les mot de passe en reversible encryption :o


C'est vraiment utilisé dans la vraie vie ?

mood
Publicité
Posté le 19-01-2022 à 09:54:17  profilanswer
 

n°64977580
gamer-fou
AHHHHHH§§§!!!
Posté le 19-01-2022 à 10:10:51  profilanswer
 

Micky78 a écrit :


C'est vraiment utilisé dans la vraie vie ?


La légende prétend que c'est nécessaire dans certains cas pour la compatibilité avec des vieux protocoles moisis :o
 

Spoiler :

Je l'ai déjà vu dans un environnement supposément hyper sécurisé, réponse quand je l'ai fait remarquer : "ah oups on a du se planter en faisant la gpo lol"  [:tinostar]  


---------------
Music is the most high!
n°64977716
nebulios
Posté le 19-01-2022 à 10:25:31  profilanswer
 

Micky78 a écrit :


C'est vraiment utilisé dans la vraie vie ?


Si tu bosses encore sous NT4 oui. Ou bien si tu n'as jamais retravaillé tes GPO quand tu migres ton AD (ce qui est très fréquent, pour beaucoup de gens migration AD = on remplace l'OS A par l'OS A+1 sur les contrôleurs de domaine).

n°64977720
3point14
Posté le 19-01-2022 à 10:25:47  profilanswer
 

pwarlk a écrit :


Sinon, question sécurité qui m'est arrivé hier: sur une ingestion CSV -> BDD, on me demande de prouver que mon CSV n'est pas vérolé. Un fichier texte, à part une commande malicieuse à l'intérieur, ça peut vraiment être vérolé maintenant ? Et c'est pas le taf d'une équipe d'ingestion de données de s'assurer que leur ingestion peut pas se faire poutrer par un 'drop table' dans un fichier texte ?
Parce que moi, prouver que mon CSV est pas vérolé, je peux pas. Il est créé par un outil sécurisé sur un PC sécurisé par les moyens de l'entreprise, le reste c'est pas mon taf [:ponaygay:4]


Envoyer / recevoir les donnés en pesit en format text? :o le protocole envoie uniquement le contenu du fichier et le récepteur recrée le fichier au bon format windows / Linux... Transcodage si besoin...

n°64977801
HumanRAGE
Rage d'être un Humain...LIBRE!
Posté le 19-01-2022 à 10:33:09  profilanswer
 

nebulios a écrit :


C'est tellement un classique ça.


d'ou la démarche "combien de jours de chiffre d'affaire pouvez vous vous permettre de perdre ? on estimera votre budget possible à partir de la"
 
et la normalement le mec fait une descente d'organes :o


---------------
When I give food to the poor, they call me a saint. When I ask why the poor have no food, they call me a communist. Helder Camara | Telling your employees they're "family" is the corporate equivalent of saying "I love you" to a sex worker.
n°64977840
DesuetCR_B
Posté le 19-01-2022 à 10:36:08  profilanswer
 

La cohabitation de comptes onpremise et 365 sur un même Outlook c'est viable ?
 
Ça fait des mois que je me traine des soucis d'authentifications , qui disparaisent et reviennent au gré des saisons sans crier gare. [:itinman]

n°64979639
Duncan le ​fremen
Quand on change le code...
Posté le 19-01-2022 à 13:31:44  profilanswer
 

HumanRAGE a écrit :


d'ou la démarche "combien de jours de chiffre d'affaire pouvez vous vous permettre de perdre ? on estimera votre budget possible à partir de la"
 
et la normalement le mec fait une descente d'organes :o


C'est malheureusement une arlésienne.
 
Chez un de mes anciens clients, j'ai passé 6 mois à peaufiner un projet d'évolution de leur infra (effectif multiplié par 6 depuis la mise en prod) avec roadmap, budget, ventilation et tout le tremblement... Réponse : bah non.  
Ils ont eut l'air con lorsque l'infra à totalement explosée en vol 4 mois après [:cosmoschtroumpf]  
Bref, c'est au pied du mur lorsqu'on se prend le mur @ 300Km/h qu'on voit mieux le mur :o  
 

DesuetCR_B a écrit :

La cohabitation de comptes onpremise et 365 sur un même Outlook c'est viable ?
 
Ça fait des mois que je me traine des soucis d'authentifications , qui disparaisent et reviennent au gré des saisons sans crier gare. [:itinman]


J'ai vu ça assez souvent, pour une obscure raison Outlook tente de s’authentifier sur le mauvais serveur et évidement ça fait des chocapics.
Dans ces cas là, je supprime toutes les données de profil dans le gestionnaire d'identification, le profil Outlook dans appdata et le registre et je remonte un profil Outlook from scratch. En général ça tiens mais c'est pas la solution utlime ; environ 80% de réussite sur le long terme...


---------------
Banzaiiiiii!!! Mais pas trop quand même...
n°64980434
manololeca​rolo
Posté le 19-01-2022 à 14:38:21  profilanswer
 

Duncan le fremen a écrit :

Bref, c'est au pied du mur lorsqu'on se prend le mur @ 300Km/h qu'on voit mieux le mur :o


Je garde sous ce coude cette excellentissime expression  ;)  

n°64981278
witjet
Posté le 19-01-2022 à 15:53:26  profilanswer
 

HumanRAGE a écrit :


d'ou la démarche "combien de jours de chiffre d'affaire pouvez vous vous permettre de perdre ? on estimera votre budget possible à partir de la"


et la normalement le mec fait une descente d'organes :o


de toute façons vous êtes toujours pessimiste à l'informatique, quel est le risque qu'un datacenter crame entièrement  ?


OVH
              [:zoreil974]


mais ça  a eu le mérite de servir de piqure de rappel à tous le monde

Message cité 1 fois
Message édité par witjet le 19-01-2022 à 15:53:56
n°64981292
XaTriX
Posté le 19-01-2022 à 15:55:01  profilanswer
 

Perso j'adore quand ça crame ou qu'un DC entier tombe :D
Ca rappelle bien durement la dureté du métier :D
Et ça justifie tout ce qui prévu derrière, donc c'est cool :o
Comme les trouages de rézozo pour gloubi :D


---------------
[:dawa]
n°64981372
l0g4n
Expert en tout :o
Posté le 19-01-2022 à 16:03:28  profilanswer
 

XaTriX a écrit :

Perso j'adore quand ça crame ou qu'un DC entier tombe :D
Ca rappelle bien durement la dureté du métier :D
Et ça justifie tout ce qui prévu derrière, donc c'est cool :o
Comme les trouages de rézozo pour gloubi :D


Attend qu'on voit un DC qui crame pour cacher un trouage  :D
Ou l'excuse "on s'est fait pirater" pour justifier d'un DC qui crame  [:transparency]


---------------
Fort et motivé. Sauf parfois.
n°64981577
caudacien
Posté le 19-01-2022 à 16:27:59  profilanswer
 

l0g4n a écrit :


Attend qu'on voit un DC qui crame pour cacher un trouage  :D
Ou l'excuse "on s'est fait pirater" pour justifier d'un DC qui crame  [:transparency]


Tipiakage de la clim/énergie, les pirates ont provoqués la surchauffe et feu [:michel_cymerde:7]


Message édité par caudacien le 19-01-2022 à 16:28:31
n°64981664
Zaldarf
Posté le 19-01-2022 à 16:35:03  profilanswer
 

witjet a écrit :


de toute façons vous êtes toujours pessimiste à l'informatique, quel est le risque qu'un datacenter crame entièrement  ?  
 
OVH
              [:zoreil974]  
 
mais ça  a eu le mérite de servir de piqure de rappel à tous le monde


En 2006 il y avait eu l'incident de Redbus  qui avait bien foutu la merde.
A l'époque il y avait moins de choses dématérialisées et c'était déjà compliqué.

n°64981682
gloubiboul​ga
-
Posté le 19-01-2022 à 16:37:39  profilanswer
 

Zaldarf a écrit :


En 2006 il y avait eu l'incident de Redbus  qui avait bien foutu la merde.
A l'époque il y avait moins de choses dématérialisées et c'était déjà compliqué.


LES
/jetaisdastreintelesdeuxcoups
/expertisedemarragedeserveurs


---------------
-
n°64981684
XaTriX
Posté le 19-01-2022 à 16:38:01  profilanswer
 

Redbus :lol:


---------------
[:dawa]
n°64981730
Slyde
Lizard of the Coast
Posté le 19-01-2022 à 16:43:03  profilanswer
 

On me demande de filer les droits d'admin locaux aux users pour installer n'importe quoi et de faire un profil user à part pour "assurer la sécu et respecter la certif XYZ".
 
Les fous [:musacorp:4] [:rofl]
 
Il va y avoir du boulot, la vache.
 
Gloubi la bave aux lèvres.


---------------
Le topic du QLRR et FIRE - Knowledge is power. Power corrupts. Study hard, become evil.  
n°64981756
Dezerd
Posté le 19-01-2022 à 16:45:26  profilanswer
 

Slyde a écrit :

On me demande de filer les droits d'admin locaux aux users pour installer n'importe quoi et de faire un profil user à part pour "assurer la sécu et respecter la certif XYZ".


Les fous [:musacorp:4] [:rofl]


Il va y avoir du boulot, la vache.


Gloubi la bave aux lèvres.


Hum. En 2022, c'est propre  :D


---------------
503 Service Unavailable
n°64981795
manololeca​rolo
Posté le 19-01-2022 à 16:49:12  profilanswer
 

Slyde a écrit :

On me demande de filer les droits d'admin locaux aux users .........


CYA en signifiant formellement par email que tu n'es pas d'accord pour les raisons classiques.


n°64981857
Micky78
Get ripped or die tryin'
Posté le 19-01-2022 à 16:54:52  profilanswer
 

Les gens râlent que l'accès à Google est bloqué
Je check le pare feu je vois aucun blocage
Par contre quand je fais un nslookup notre serveur DNS qui sort google.com en 127.0.0.1 wtf .. aucun soucis sur google.fr

n°64981862
Slyde
Lizard of the Coast
Posté le 19-01-2022 à 16:55:31  profilanswer
 

manololecarolo a écrit :


CYA en signifiant formellement par email que tu n'es pas d'accord pour les raisons classiques.


C'est fait déjà, pas totalement fou [:thektulu]


---------------
Le topic du QLRR et FIRE - Knowledge is power. Power corrupts. Study hard, become evil.  
n°64981866
XaTriX
Posté le 19-01-2022 à 16:55:56  profilanswer
 

Micky78 a écrit :

Les gens râlent que l'accès à Google est bloqué
Je check le pare feu je vois aucun blocage
Par contre quand je fais un nslookup notre serveur DNS qui sort google.com en 127.0.0.1 wtf .. aucun soucis sur google.fr


 :o


---------------
[:dawa]
n°64981941
gloubiboul​ga
-
Posté le 19-01-2022 à 17:03:39  profilanswer
 

Slyde a écrit :

On me demande de filer les droits d'admin locaux aux users pour installer n'importe quoi et de faire un profil user à part pour "assurer la sécu et respecter la certif XYZ".
 
Les fous [:musacorp:4] [:rofl]
 
Il va y avoir du boulot, la vache.
 
Gloubi la bave aux lèvres.


Naaaan.  
Je prépare le devis, tout simplement.


---------------
-
n°64981984
DrDooM
Posté le 19-01-2022 à 17:08:14  profilanswer
 

gloubiboulga a écrit :


LES
/jetaisdastreintelesdeuxcoups
/expertisedemarragedeserveurs


Ca avait marqué les esprits, alors que dans quelques années plus personne ne se souviendra de l'incendie d'OVH SBG :o

n°64982032
nebulios
Posté le 19-01-2022 à 17:13:32  profilanswer
 

Slyde a écrit :

On me demande de filer les droits d'admin locaux aux users pour installer n'importe quoi et de faire un profil user à part pour "assurer la sécu et respecter la certif XYZ".
 
Les fous [:musacorp:4] [:rofl]
 
Il va y avoir du boulot, la vache.
 
Gloubi la bave aux lèvres.


Mais ils pensent que le profil user ne sera pas accessible aux gens avec des droits admin  [:pingouino dei]

n°64982039
Micky78
Get ripped or die tryin'
Posté le 19-01-2022 à 17:14:23  profilanswer
 

Bon apparemment ça venait des DNS forwarders sur le serv DNS
C'était ceux d'Oleane en 194.2.0.20 et 50 mais ils ne répondent plus et j'ai trouvé des nouveaux en 30 et 60
Bizarre car il y avait un 3eme DNS en 4.2.2.2 qui lui fonctionne bien et aurait du prendre le relais
Et puis surtout pourquoi un seul domaine avait l'air de merder

Message cité 1 fois
Message édité par Micky78 le 19-01-2022 à 17:15:56
n°64982135
witjet
Posté le 19-01-2022 à 17:26:02  profilanswer
 

DrDooM a écrit :


Ca avait marqué les esprits, alors que dans quelques années plus personne ne se souviendra de l'incendie d'OVH SBG :o


suite à l'incendie, on a eu plein de demandes inquiètes des clients :  ça a permis de rappeler qui est censé  faire quoi entre eux et nous  :o


Message édité par witjet le 19-01-2022 à 17:26:41
n°64982321
Dezerd
Posté le 19-01-2022 à 17:45:32  profilanswer
 

Micky78 a écrit :

Bon apparemment ça venait des DNS forwarders sur le serv DNS
C'était ceux d'Oleane en 194.2.0.20 et 50 mais ils ne répondent plus et j'ai trouvé des nouveaux en 30 et 60
Bizarre car il y avait un 3eme DNS en 4.2.2.2 qui lui fonctionne bien et aurait du prendre le relais
Et puis surtout pourquoi un seul domaine avait l'air de merder


Oui, plusieurs retours du même type : https://www.bortzmeyer.org/oleane-dns-google.html


Message édité par Dezerd le 19-01-2022 à 17:52:42

---------------
503 Service Unavailable
n°64982371
Micky78
Get ripped or die tryin'
Posté le 19-01-2022 à 17:49:46  profilanswer
 

T as été meilleur que moi en recherche j'avais rien trouvé j'ai pu compter que sur mon analyse :o


edit : par contre ça explique bien pourquoi le 3eme DNS était pas utilisé c'était bien leur DNS qui était foireux que sur google.com

Message cité 1 fois
Message édité par Micky78 le 19-01-2022 à 17:51:52
n°64982465
keos92
This is the way..
Posté le 19-01-2022 à 18:00:59  profilanswer
 

Une appli qui demande des droits d'administrateur pour enregistrer la licence.
 
Et forcement, cela ne fonctionne pas même avec le compte admin local de la machine. [:fl4me]

n°64982485
jeffk
Posté le 19-01-2022 à 18:02:40  profilanswer
 

DNS Oleane   [:deejayboulette:2]

n°64982491
keos92
This is the way..
Posté le 19-01-2022 à 18:03:23  profilanswer
 

jeffk a écrit :

DNS Oleane   [:deejayboulette:2]


ah oui, nous avons eu la même  :sweat:

n°64982533
Slyde
Lizard of the Coast
Posté le 19-01-2022 à 18:08:48  profilanswer
 

keos92 a écrit :


ah oui, nous avons eu la même  :sweat:


Combien de redirecteurs DNS sur les serveurs DNS qui ont encore ces IPs 194.2.0.20/.50...  :whistle: [:tinostar]²²


---------------
Le topic du QLRR et FIRE - Knowledge is power. Power corrupts. Study hard, become evil.  
mood
Publicité
Posté le   profilanswer
 

 Page :   1  2  3  4  5  ..  5245  5246  5247  ..  5732  5733  5734  5735  5736  5737

Aller à :
Ajouter une réponse
 

Sujets relatifs
[AVIS/CONSEILS] Location de véhiculesconseils sur les combinés cafetières / expresso
Conseils pour achat combiné cafetière /expressoconseils pour visiter marseille
conseils pour logementDe quel instrument jouez-vous ? ainsi que quelques conseils !
[Topic Orléans] Bientôt la Kimouss 4000!Nouveau départ.. je tente ma chancer à paris.. besoin de conseils
Conseils, choix et avis de clim 
Plus de sujets relatifs à : Les informaticiens aigris : anecdotes et conseils


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)