Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
4783 connectés 


Où sont stockés vos cryptos ?
Sondage à 6 choix possibles.


Attention si vous cliquez sur "voir les résultats" vous ne pourrez plus voter

 Mot :   Pseudo :  
  Aller à la page :
 
 Page :   1  2  3  4  5  ..  5924  5925  5926  ..  5933  5934  5935  5936  5937  5938
Auteur Sujet :

Blockchain & Crypto • Actus & Entraide

n°75111769
Domicron
Posté le 31-07-2026 à 14:16:51  profilanswer
 

Reprise du message précédent :
si bous avez une ColdCard et que vous tenez a vos BTC, je crois qu’il y a un souci :o

mood
Publicité
Posté le 31-07-2026 à 14:16:51  profilanswer
 

n°75111814
tzotzo
HIN HIN HIN
Posté le 31-07-2026 à 14:25:08  profilanswer
 

Olivie a écrit :

À nous les piscines avec palmiers  [:sanglier bossu:4]


en 2050 ouais :o

n°75111959
sckp
Posté le 31-07-2026 à 14:52:49  profilanswer
 

Olivie a écrit :

À nous les piscines avec palmiers  [:sanglier bossu:4]


Vu l'évolution du climat pas besoin de déménager j'aurai les palmiers chez moi din ch'Nord

n°75115667
adriiiiien
Posté le 01-08-2026 à 19:49:51  profilanswer
 

On se fait chier, non ?  
Encore un an de chiantise avant que ça commence à devenir intéressant ?

n°75116333
wullon
Posté le 02-08-2026 à 01:26:17  profilanswer
 

Domicron a écrit :

si bous avez une ColdCard et que vous tenez a vos BTC, je crois qu’il y a un souci :o


C'est chaud...
 
Un très bon récap des frenchies de wizard sardine (à partir de la section 2) :
https://wizardsardine.com/blog/cold [...] erability/


---------------
@wullon
n°75116362
Ryu-
Posté le 02-08-2026 à 02:07:03  profilanswer
 

Je sais même pas ce que c'est une cold card  :O

n°75116462
LeAmAs
на зарееее
Posté le 02-08-2026 à 07:27:42  profilanswer
 

Dangereux pour mes 30 balles sur gnosis pay  :??:


---------------
Topic Haltéro
n°75116873
F117
Posté le 02-08-2026 à 11:45:21  profilanswer
 

Domicron a écrit :

si bous avez une ColdCard et que vous tenez a vos BTC, je crois qu’il y a un souci :o


t'es sur qu'il y a un problème
 
Vols de Bitcoin sur Coldcard : votre wallet est-il touché ?
 
Une erreur de firmware a désactivé la génération sécurisée de nombres aléatoires sur plusieurs générations de wallets matériels Coldcard, alimentant un vol en cours qui a déjà vidé 594,48 Bitcoin (BTC), soit environ 38,3 millions de dollars.
 
https://fr.finance.yahoo.com/actual [...] 27649.html
 
d’âpres ce qu'il explique dans ca video, c'est un appareil qui génère des nombres aléatoires qui s'est fait piraté du a une faille dans le firmware
 
https://youtu.be/hME7f44pwI0
 
l'appareil dont il parle fait la meme chose que les applications google authentification, authentificator, IDPING etc pour la double authentification afin de se connecter sur les sites sensibles

Message cité 1 fois
Message édité par F117 le 02-08-2026 à 11:47:42
n°75116890
andhar
Vieillir ou mourir
Posté le 02-08-2026 à 11:51:51  profilanswer
 

F117 a écrit :


t'es sur qu'il y a un problème
 
Vols de Bitcoin sur Coldcard : votre wallet est-il touché ?
 
Une erreur de firmware a désactivé la génération sécurisée de nombres aléatoires sur plusieurs générations de wallets matériels Coldcard, alimentant un vol en cours qui a déjà vidé 594,48 Bitcoin (BTC), soit environ 38,3 millions de dollars.
 
https://fr.finance.yahoo.com/actual [...] 27649.html
 
d’âpres ce qu'il explique dans ca video, c'est un appareil qui génère des nombres aléatoires qui s'est fait piraté du a une faille dans le firmware
 
https://youtu.be/hME7f44pwI0
 
l'appareil dont il parle fait la meme chose que les applications google authentification, authentificator, IDPING etc pour la double authentification afin de se connecter sur les sites sensibles


Ça commence mal le lien YouTube : il parle de Ledger qui s’est déjà fait pirater.
Ils se sont fait pirater leur base client, mais à ma connaissance leurs devices n’ont jamais présenté une telle faille…

n°75117218
hardcorsai​re
Posté le 02-08-2026 à 14:21:13  profilanswer
 

3ème vague en cours pour les users Coldcard (pendant les vacances, ce qui est voulu vu que c'est la période à laquelle les users ont le moins accès à ces devices)
 
Un truc que je n'ai pas pigé: comment les investigateurs ont-ils fait pour savoir quelles addresses sont impactées ? [:le general:4]  
 
https://pbs.twimg.com/media/HOqEh1GX0AAj_Hv?format=jpg&name=4096x4096

mood
Publicité
Posté le 02-08-2026 à 14:21:13  profilanswer
 

n°75117371
F117
Posté le 02-08-2026 à 15:17:23  profilanswer
 

ils ont du s'en prendre a l'entreprise aussi, ce genre d'appareil etait aussi utilisé par des agences gouvernementales, des grands comptes et des institutions
 
l'entreprise s'appelle RSA SECURITY ca date de 2011
 
https://www.lemondeinformatique.fr/ [...] 33207.html

Victime d'un hacking, RSA met en garde ses clients SecurID
 
La division RSA Security d'EMC a fait savoir à ses clients que ses tokens SecurID pourraient présenter un risque, suite à la cyber-attaque sophistiquée dont l'entreprise a été victime.

 
une video qui explique le piratage et les consequences qui en ont decoulé  
 
https://www.youtube.com/watch?v=UxFRprcYhM0&t=1198s

Message cité 1 fois
Message édité par F117 le 02-08-2026 à 15:19:08
n°75117407
hardcorsai​re
Posté le 02-08-2026 à 15:27:18  profilanswer
 
n°75118996
cosmospiri​t
Dinde la soude
Posté le 03-08-2026 à 08:06:00  profilanswer
 

Vous avez vu passer ça ?
Fiscalité crypto en France : les 6 mesures de la proposition de loi Midy expliquées - Journal du Coin https://share.google/SdKr5vUy4Nrbxtwhx

n°75120242
vanloque
\o/ Buy the dip Shinji ! \o/
Posté le 03-08-2026 à 13:44:48  profilanswer
 

cosmospirit a écrit :

Vous avez vu passer ça ?  
Fiscalité crypto en France : les 6 mesures de la proposition de loi Midy expliquées - Journal du Coin https://share.google/SdKr5vUy4Nrbxtwhx


Citation :

Les 6 mesures de la loi Midy :
 
Jetons de gouvernance : taxés à la revente, pas à l’attribution (rétroactif au 1er janvier 2024)
Moins-values crypto reportables sur 10 ans, comme pour les actions
Paiements en crypto exonérés jusqu’à 1000€ par an
Adresse personnelle des dirigeants masquée dans les registres publics (amende 45 000€ en cas de non-conformité)
Frais de protection des dirigeants menacés pris en charge par l’entreprise, sans risque d’abus de biens sociaux (sous 4 conditions cumulatives)
Régime pilote DLT européen ouvert aux SAS, pour lever des fonds directement on-chain


---------------
-"The party told you to reject the evidence of your eyes and ears. It was their final, most essential command." – George Orwell, in 1984
n°75120314
lux-or
Posté le 03-08-2026 à 14:01:40  profilanswer
 

vanloque a écrit :


Citation :

Les 6 mesures de la loi Midy :


Adresse personnelle des dirigeants masquée dans les registres publics


C'est sympa, les agressions vont se reporter sur simples particuliers qui eux n'auront pas leur adresse masquée, j'imagine.

n°75122541
F117
Posté le 04-08-2026 à 06:24:40  profilanswer


peace and love, ca s'arrange  [:metos:1]  
 
Le hack de Bitcoin sur Coldcard atteint une quatrième vague avec 462 nouvelles victimes suspectées
 
Le hack du générateur de nombres aléatoires (RNG) a été relié à 1 367,05 Bitcoin (BTC) provenant de 4 585 adresses sur trois vagues confirmées. Une quatrième vague avérée porterait ce total à la hausse.
Le hack Coldcard s'aggrave alors qu'une quatrième vague suspectée touche plus de 380 Bitcoin

 
https://fr.finance.yahoo.com/actual [...] 13807.html

n°75123945
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 13:35:34  profilanswer
 

Ca doit phosphorer pleine balle chez tous les fabricants de hardware wallet pour s’assurer qu’ils n’ont pas une faille du même genre …
Je ne sais pas quelle était la part de marché de Coldcard, mais elle vient de se libérer  :D

n°75124099
wannamaker
Posté le 04-08-2026 à 14:04:33  profilanswer
 

andhar a écrit :

Ca doit phosphorer pleine balle chez tous les fabricants de hardware wallet pour s’assurer qu’ils n’ont pas une faille du même genre …
Je ne sais pas quelle était la part de marché de Coldcard, mais elle vient de se libérer  :D


Chez Ledger le firmware n'est pas open-source, contrairement au cas présent donc faudrait une fuite interne ou un RE (si jamais il y a une faille) pour que ça se produise
 
Bon de toute manière on savait déjà que Ledger c'est à fuir comme la peste, on peut maintenant rajouter Coldmachin (je ne sais même pas s'il y a un seul utilisateur de ce wallet sur le topic  [:petrus dei])
 

n°75124306
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 14:41:35  profilanswer
 

wannamaker a écrit :


Chez Ledger le firmware n'est pas open-source, contrairement au cas présent donc faudrait une fuite interne ou un RE (si jamais il y a une faille) pour que ça se produise
 
Bon de toute manière on savait déjà que Ledger c'est à fuir comme la peste, on peut maintenant rajouter Coldmachin (je ne sais même pas s'il y a un seul utilisateur de ce wallet sur le topic  [:petrus dei])


Quand je parle d’une faille du même genre, c’est découvrir que l’imprévisibilité de la génération des seeds n’est pas aussi grande que prévue, peu importe la manière dont elle est découverte, que ça soit par étude du code ou par étude des résultats générés.
 
Ledger n’a pas eu de faille sur leurs devices à ma connaissance, c’est plutôt eux qui en découvrent chez les autres.
Mais pas de calibre cependant…

n°75124340
Deltissou
Posté le 04-08-2026 à 14:47:38  profilanswer
 

andhar a écrit :


Quand je parle d’une faille du même genre, c’est découvrir que l’imprévisibilité de la génération des seeds n’est pas aussi grande que prévue, peu importe la manière dont elle est découverte, que ça soit par étude du code ou par étude des résultats générés.


Ledger n’a pas eu de faille sur leurs devices à ma connaissance, c’est plutôt eux qui en découvrent chez les autres.
Mais pas de calibre cependant…


3,4*10^38 possibilités. Ça va, je dors tranquille pour l'instant :o
Il n'y a qu'avec l'arrivée du quantique que je m'inquièterai.


---------------
J'ai un plus gros zizi que Tamino
n°75124424
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 15:02:00  profilanswer
 

Deltissou a écrit :


3,4*10^38 possibilités. Ça va, je dors tranquille pour l'instant :o
Il n'y a qu'avec l'arrivée du quantique que je m'inquièterai.


J’avais en mémoire plutôt un exposant 48.
Mais faut être honnête, je ne suis pas allé vérifier que les devices Ledger vont piocher dans toute cette gamme.
 
Demain, on va peut être apprendre qu’ils génèrent que sur une fourchette de 10^20  [:musacorp:4]

n°75124466
wannamaker
Posté le 04-08-2026 à 15:08:02  profilanswer
 

andhar a écrit :

Quand je parle d’une faille du même genre, c’est découvrir que l’imprévisibilité de la génération des seeds n’est pas aussi grande que prévue, peu importe la manière dont elle est découverte, que ça soit par étude du code ou par étude des résultats générés


A part l'étude du code du firmware (ce qui est le cas de l'attque de Coldtruc) il n'est pas possible d'identifier une faiblesse de randomisation en analysant les seeds générées


n°75124555
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 15:25:58  profilanswer
 

wannamaker a écrit :


A part l'étude du code du firmware (ce qui est le cas de l'attque de Coldtruc) il n'est pas possible d'identifier une faiblesse de randomisation en analysant les seeds générées


Je ne serais pas aussi affirmatif.
Sur un grand nombre de seeds générées, il doit être possible de détecter s’il y a des anomalies statistiques qui ressortent et en déduire un éventuel bug dans leur génération.

n°75124654
wannamaker
Posté le 04-08-2026 à 15:47:08  profilanswer
 

andhar a écrit :

Sur un grand nombre de seeds générées, il doit être possible de détecter s’il y a des anomalies statistiques qui ressortent et en déduire un éventuel bug dans leur génération


Ben non vu que la première étape de la génération d'une seed est de produire un hash à partir du RNG  
 
-> un hash n'est pas réversible, pas moyen de repérer l'anomalie
 
Donc comme mentionné ci-dessus, à moins d'avoir accès au code du RNG, pas possible de détecter une éventuelle faiblesse  [:spamatounet]  


n°75124721
ze_snake
Posté le 04-08-2026 à 16:01:47  profilanswer
 

wannamaker a écrit :


Chez Ledger le firmware n'est pas open-source, contrairement au cas présent donc faudrait une fuite interne ou un RE (si jamais il y a une faille) pour que ça se produise
 
Bon de toute manière on savait déjà que Ledger c'est à fuir comme la peste, on peut maintenant rajouter Coldmachin (je ne sais même pas s'il y a un seul utilisateur de ce wallet sur le topic  [:petrus dei])


Non

n°75124981
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 17:11:47  profilanswer
 

wannamaker a écrit :


Ben non vu que la première étape de la génération d'une seed est de produire un hash à partir du RNG  
 
-> un hash n'est pas réversible, pas moyen de repérer l'anomalie
 
Donc comme mentionné ci-dessus, à moins d'avoir accès au code du RNG, pas possible de détecter une éventuelle faiblesse  [:spamatounet]  


L’idée serait de prendre des devices Ledger et de leur faire générer des seeds en boucle, donc tu notes à chaque fois la seed produite.
Bon, ça c’est dans l’hypothèse que tu puisses automatiser (i.e piloter le device depuis l’extérieur) cette étape, parce qu’évidemment s’il faut le faire à la main, c’est mort  :D

n°75125179
wannamaker
Posté le 04-08-2026 à 17:43:52  profilanswer


Ca c'est de l'argumentation [:dks:4]
 
A défaut, piqûre de rappel via LLM:
 

Citation :

Les conséquences durables de la fuite de données de 2020 (2021–aujourd'hui)
 
De nombreux clients ont ensuite subi :
 
campagnes massives de phishing
appels frauduleux
menaces de violence
tentatives d'extorsion à domicile ("wrench attacks" )
enlèvements et attaques physiques
 
Ledger Recover (2023)
 
manque de transparence initiale
communication maladroite
perte de confiance
inquiétude vis-à-vis des demandes gouvernementales
dépendance à une vérification d'identité (KYC)
 
Piratage du Ledger Connect Kit (décembre 2023)
 
accès privilégiés non révoqués pour d'anciens employés Ledger
dépendance à un composant distribué via npm
insuffisance des protections sur les comptes de développement
 
Problèmes de qualité (2021-2025)
 
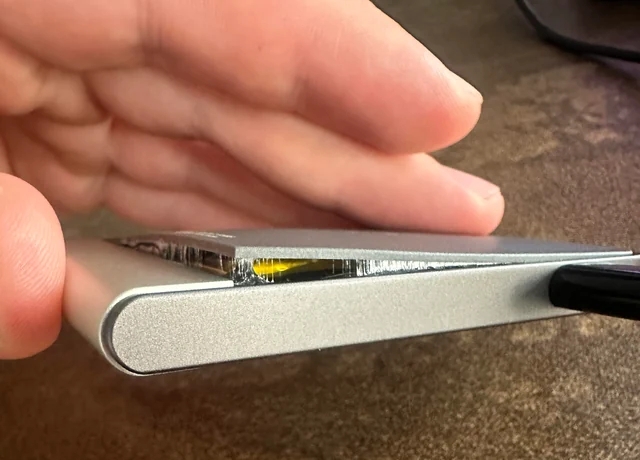
batteries défectueuses sur certains lots de NanoX (2021)
batteries défectueuses sur certains lots de Flex (2025)
 
https://rehost.diberie.com/Picture/Get/f/533924
 
Nouvelle fuite de données chez un partenaire (2026)
 
incident chez son prestataire e-commerce Global-e : fuite de certaines données (nom, coordonnées, informations de contact)


n°75125199
sieg66
pseudo à numéro
Posté le 04-08-2026 à 17:48:52  profilanswer
 

andhar a écrit :


J’avais en mémoire plutôt un exposant 48.
Mais faut être honnête, je ne suis pas allé vérifier que les devices Ledger vont piocher dans toute cette gamme.
 
Demain, on va peut être apprendre qu’ils génèrent que sur une fourchette de 10^20  [:musacorp:4]


2^256, donc 10^77. Un peu moins que le nombre d'atomes dans l'univers visible.
 
Mais le problème ce n'est pas le nombre de clés potentielles, c'est la concentration sur un sous-ensemble restreint si chaque clé n'a pas la même probabilité d'être générée.

n°75125320
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 18:15:33  profilanswer
 

sieg66 a écrit :


2^256, donc 10^77. Un peu moins que le nombre d'atomes dans l'univers visible.
 
Mais le problème ce n'est pas le nombre de clés potentielles, c'est la concentration sur un sous-ensemble restreint si chaque clé n'a pas la même probabilité d'être générée.


Oui, c’est ce que j’entendais par « piocher dans une gamme restreinte ».

n°75125451
ze_snake
Posté le 04-08-2026 à 18:49:26  profilanswer
 

wannamaker a écrit :


Ca c'est de l'argumentation [:dks:4]
 
A défaut, piqûre de rappel via LLM:
 

Citation :

Les conséquences durables de la fuite de données de 2020 (2021–aujourd'hui)
 
De nombreux clients ont ensuite subi :
 
campagnes massives de phishing
appels frauduleux
menaces de violence
tentatives d'extorsion à domicile ("wrench attacks" )
enlèvements et attaques physiques
 
Ledger Recover (2023)
 
manque de transparence initiale
communication maladroite
perte de confiance
inquiétude vis-à-vis des demandes gouvernementales
dépendance à une vérification d'identité (KYC)
 
Piratage du Ledger Connect Kit (décembre 2023)
 
accès privilégiés non révoqués pour d'anciens employés Ledger
dépendance à un composant distribué via npm
insuffisance des protections sur les comptes de développement
 
Problèmes de qualité (2021-2025)
 
batteries défectueuses sur certains lots de NanoX (2021)
batteries défectueuses sur certains lots de Flex (2025)
 
https://rehost.diberie.com/Picture/Get/f/533924
 
Nouvelle fuite de données chez un partenaire (2026)
 
incident chez son prestataire e-commerce Global-e : fuite de certaines données (nom, coordonnées, informations de contact)


Tu peux demander à ton LLM si le ledger nano S s'est déjà fait piraté ou s'il y a eu des problèmes de sécurité du produit ?  
 
Pour 49€ sur amazon tu peux stocker tes cryptos en sécurité, tu conseillerais quel produit concurrent avec un écran pour moins de 50€ ?

n°75125633
wannamaker
Posté le 04-08-2026 à 19:43:48  profilanswer
 

ze_snake a écrit :

Tu peux demander à ton LLM si le ledger nano S s'est déjà fait piraté ou s'il y a eu des problèmes de sécurité du produit ?


Pas besoin: tout ce qu'il y a retenir c'est que Ledger est une boîte qui vend des produits de piètre qualité tant au niveau soft que hard, dirigée par des branquignols infoutus de révoquer les accès de ses anciens employés ou de sécuriser les données de ses clients et qui a menti à ceux-ci sur les specs de son Secure Element duquel la seed ne pouvait soit-disant pas être extraite
 
[:michel daerden:1]
 

ze_snake a écrit :

Pour 49€ sur amazon tu peux stocker tes cryptos en sécurité, tu conseillerais quel produit concurrent avec un écran pour moins de 50€ ?


Aucune idée, mais si tu veux juste stocker tes cryptos en toute sécurité, je rappelle à tout hasard que qu'un bout de papier et un crayon est suffisant pour noter une seed générée offline

Message cité 3 fois
Message édité par wannamaker le 04-08-2026 à 19:44:31
n°75125682
Poly
Posté le 04-08-2026 à 20:00:35  profilanswer
 
n°75125716
andhar
Vieillir ou mourir
Posté le 04-08-2026 à 20:13:01  profilanswer
 

wannamaker a écrit :


Pas besoin: tout ce qu'il y a retenir c'est que Ledger est une boîte qui vend des produits de piètre qualité tant au niveau soft que hard, dirigée par des branquignols infoutus de révoquer les accès de ses anciens employés ou de sécuriser les données de ses clients et qui a menti à ceux-ci sur les specs de son Secure Element duquel la seed ne pouvait soit-disant pas être extraite
 
[:michel daerden:1]


wannamaker a écrit :


Aucune idée, mais si tu veux juste stocker tes cryptos en toute sécurité, je rappelle à tout hasard que qu'un bout de papier et un crayon est suffisant pour noter une seed générée offline


Sauf qu’à un moment, pour bouger tes cryptos, il va falloir signer avec ta clé privée.
Bon courage pour le faire avec un papier et un crayon  :D

n°75125907
hardcorsai​re
Posté le 04-08-2026 à 21:07:42  profilanswer
 
n°75126466
ze_snake
Posté le 05-08-2026 à 00:48:31  profilanswer
 

wannamaker a écrit :


Pas besoin: tout ce qu'il y a retenir c'est que Ledger est une boîte qui vend des produits de piètre qualité tant au niveau soft que hard, dirigée par des branquignols infoutus de révoquer les accès de ses anciens employés ou de sécuriser les données de ses clients et qui a menti à ceux-ci sur les specs de son Secure Element duquel la seed ne pouvait soit-disant pas être extraite
 
[:michel daerden:1]


wannamaker a écrit :


Aucune idée, mais si tu veux juste stocker tes cryptos en toute sécurité, je rappelle à tout hasard que qu'un bout de papier et un crayon est suffisant pour noter une seed générée offline


Donc tu n'as rien à repprocher directement au produit ledger nano S, tu n'as pas de produit concurrent à proposer à moins de 50€ avec écran.  
 
 
Un bout de papier, c'est vraiment très pratique pour faire de la DEFI par exemple [:patrick57s:9]
 
Tu peux aussi admettre qu'on puisse reprocher des choses à cette entreprise sans pour autant dire "Ledger c'est à fuir comme la peste".

n°75127124
kimmeria
Posté le 05-08-2026 à 10:15:52  profilanswer
 

ze_snake a écrit :

Tu peux aussi admettre qu'on puisse reprocher des choses à cette entreprise sans pour autant dire "Ledger c'est à fuir comme la peste".


+1
 
Un Ledger nano S, c'est quand même le gold standard.
 
Si vous n'aimez pas, proposez mieux hein.

n°75127158
vanloque
\o/ Buy the dip Shinji ! \o/
Posté le 05-08-2026 à 10:21:44  profilanswer
 

Avec l'emballement du RC, les effondrements économiques à venir, la CRYPTO a un bel avenir :o


---------------
-"The party told you to reject the evidence of your eyes and ears. It was their final, most essential command." – George Orwell, in 1984
n°75127255
wannamaker
Posté le 05-08-2026 à 10:40:06  profilanswer
 

ze_snake a écrit :

tu n'as pas de produit concurrent à proposer à moins de 50€ avec écran


Si, t'as le Trezor Safe 3 dans cette gamme de prix
 
Il y a d'ailleurs 2 users sur ce topic qui cherchaient à faire l'acquisition d'un wallet dernièrement, et ils ont tous 2 choisis celui-ci  [:spamafote]
 

ze_snake a écrit :

Un bout de papier, c'est vraiment très pratique pour faire de la DEFI par exemple [:patrick57s:9]


Non, c'est pour ça que j'ai écris que c'est uniquement pour du stockage :sarcastic:  
 

ze_snake a écrit :

Tu peux aussi admettre qu'on puisse reprocher des choses à cette entreprise sans pour autant dire "Ledger c'est à fuir comme la peste".


Si t'as encore envie de faire confiance à une boîte qui commence à traîner autant de casseroles, ça te regarde
 
Et il faut aussi dire ça à ceux qui viennent régulièrement poster ici des témoignages sur les tentatives de phishing/scam liées aux fuites de données clients. Je suis pas sûr qu'ils aient un jour envie de racheter un produit Ledger :/

n°75127400
kimmeria
Posté le 05-08-2026 à 11:10:09  profilanswer
 

wannamaker a écrit :

Si, t'as le Trezor Safe 3 dans cette gamme de prix


wannamaker a écrit :


Si t'as encore envie de faire confiance à une boîte qui commence à traîner autant de casseroles, ça te regarde


Et il faut aussi dire ça à ceux qui viennent régulièrement poster ici des témoignages sur les tentatives de phishing/scam liées aux fuites de données clients. Je suis pas sûr qu'ils aient un jour envie de racheter un produit Ledger :/


Ah, parce que Trezor est mieux ?


Janvier 2024 : leak de leur base de données client via un accès tiers (comme Ledger enfait).
https://cryptoast.fr/trezor-66-000- [...] -securite/


Juin 2025 : mauvaise sécurisation de leur formulaire de contact, permettant à des scammeurs d'envoyer des mails de scam directement depuis les serveurs Trezor  :pt1cable:
https://journalducoin.com/actualite [...] -phishing/


Et faut-il seulement parler des anciens modèles Trezor One et Model T, dont le microcontrôleur n'était pas assez sécurisé, et dont Kraken a montré qu'on pouvait extraire la seed en 15 minutes si on avait un accès physique (donc après un vol par exemple).
https://blog.kraken.com/product/sec [...] re-wallets


Bref, tu as des œillères et tu fais du Ledger bashing.

Message cité 2 fois
Message édité par kimmeria le 05-08-2026 à 11:21:06
n°75127588
wannamaker
Posté le 05-08-2026 à 11:51:16  profilanswer
 

kimmeria a écrit :

Ah, parce que Trezor est mieux ?


Largement, il n'y a même pas débat  [:hahanawak]  
 
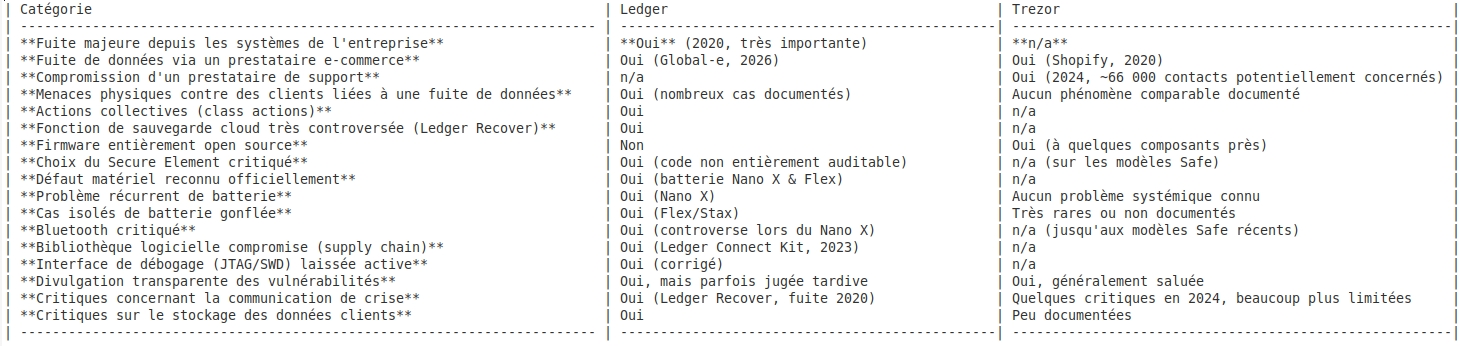
Comparaison via LLM
 
https://rehost.diberie.com/Picture/Get/f/534090
 
T'es sûr que c'est pas toi as des oeillères ? :heink:  
 

n°75127611
andhar
Vieillir ou mourir
Posté le 05-08-2026 à 11:56:43  profilanswer
 

wannamaker a écrit :


Largement, il n'y a même pas débat  [:hahanawak]  
 
Comparaison via LLM
 
https://rehost.diberie.com/Picture/Get/f/534090
 
T'es sûr que c'est pas toi as des oeillères ? :heink:  


Toujours par LLM:
 

Citation :

Le Ledger Donjon (l’équipe de recherche en sécurité de Ledger) a découvert deux failles majeures chez Trezor :
 
1. Trezor Safe 3 et Safe 5 (mars 2025)
Les chercheurs ont trouvé que les opérations cryptographiques étaient effectuées sur un microcontrôleur vulnérable à des attaques avancées,  alors que ces modèles combinent ce microcontrôleur avec un Secure Element. Si l’appareil tombe entre de mauvaises mains, il devient possible de modifier le firmware embarqué  — même le firmware de détection de falsification mis en place par Trezor pour limiter ce risque a pu être contourné.  L’attaque exploitait notamment le “voltage glitching” et nécessitait un accès physique au device.
 
2. Trezor Safe 7, puce TROPIC01 (juin 2026, plus récent)
Cette fois, la faille touche la puce sécurisée TROPIC01 (développée par Tropic Square, filiale de Trezor). La technique utilisée — l’injection de faute laser — consiste à envoyer une impulsion précisément chronométrée sur le silicium exposé de la puce pour lui faire accepter un firmware non signé, potentiellement malveillant, comme légitime.  Ledger a réussi à contourner la vérification de signature basée sur l’algorithme Ed25519,  mais les chercheurs n’ont pas pu accéder aux données secrètes. 
 
Trezor a rassuré ses utilisateurs sur ce dernier point : le risque a été évalué comme “moyen” (5.7/10), l’attaque nécessite un équipement de laboratoire spécialisé et un accès physique, et aucune exploitation réelle n’a été signalée.  Le PDG de Trezor a d’ailleurs salué la démarche de divulgation ouverte de Ledger comme un modèle pour l’industrie.

mood
Publicité
Posté le   profilanswer
 

 Page :   1  2  3  4  5  ..  5924  5925  5926  ..  5933  5934  5935  5936  5937  5938

Aller à :
Ajouter une réponse
 

Sujets relatifs
Plus de sujets relatifs à : Blockchain & Crypto • Actus & Entraide


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)