Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
3713 connectés 


 Mot :   Pseudo :  
  Aller à la page :
 
 Page :   1  2  3  4  5  ..  55  56  57  58  59  60
Auteur Sujet :

[TU] Sécurité et protection de vie privée (chiffrement, anonymat...)

n°75194241
chinois02
Posté le 23-08-2026 à 16:56:19  profilanswer
 

Reprise du message précédent :

shinkan a écrit :


Les chefs d’établissements sont paresseux ?


La Fonction Publique est bonne à virer, c'est tous des paresseux, d'ailleurs j'en fait parti.
 
Second degré, hein, vu qu'en plus il faut expliquer :o


---------------
N'importe qui peut voir ce que tu sembles être; quelques rares seulement peuvent tâter ce que tu es. Et ces derniers n'osent contredire l'opinion du grand nombre, renforcée par toute la majesté de l'État. Machiavel-Le Prince.
mood
Publicité
Posté le 23-08-2026 à 16:56:19  profilanswer
 

n°75194649
shinkan
Posté le 23-08-2026 à 18:38:41  profilanswer
 

chinois02 a écrit :


La Fonction Publique est bonne à virer, c'est tous des paresseux, d'ailleurs j'en fait parti.
 
Second degré, hein, vu qu'en plus il faut expliquer :o


2 phrases sans aucune logique.
Aucun redface.
 
Non mais oui change rien faut tout expliquer  :jap:  
 
Sachant que sur LinkedIn, on lit tes propos sans redface et sans second degré  :o

n°75194669
chinois02
Posté le 23-08-2026 à 18:48:04  profilanswer
 

shinkan a écrit :


2 phrases sans aucune logique.
Aucun redface.
 
Non mais oui change rien faut tout expliquer  :jap:  
 
Sachant que sur LinkedIn, on lit tes propos sans redface et sans second degré  :o


Sauf que...je n'ai pas de compte sur LInkedin!!!!


---------------
N'importe qui peut voir ce que tu sembles être; quelques rares seulement peuvent tâter ce que tu es. Et ces derniers n'osent contredire l'opinion du grand nombre, renforcée par toute la majesté de l'État. Machiavel-Le Prince.
n°75194699
chinois02
Posté le 23-08-2026 à 19:00:13  profilanswer
 

Pour en revenir au sujet:
 
Suite à une attaque réussie sur le réseau de l'Education nationale...les chefs d'établissements sortent physiquement les rames!
 
https://www.lemonde.fr/societe/arti [...] _3224.html
 

Citation :

Face à cette situation inédite, la colère monte chez les chefs d’établissement. « Il va tout de même falloir que le ministère se mette au niveau. On ne peut pas planter tous les services comme ça à la moindre cyberattaque », s’énerve François Resnais. « Il est navrant qu’aucune solution alternative de connexion sécurisée ne nous soit proposée afin de pouvoir préparer la rentrée dans de bonnes conditions », abonde Nicolas Bonnet.


Ils ont de la chance cela ne fait que quelques semaines que cela dure.
 
https://www.lemonde.fr/pixels/artic [...] 08996.html
 

Citation :

Dans les laboratoires, faute de serveurs centralisés, les chercheurs doivent fonctionner avec des copies de documents sur clé USB, disque dur ou directement sur les ordinateurs, pour sauvegarder ou s’échanger leurs résultats. « Ce qui pose des problèmes de sécurité », alerte Christophe Berder. D’après lui, l’une des pistes pour y remédier est la mise en place de la double authentification pour le personnel, mais elle se heurte à une difficulté logistique : « Il faudrait pouvoir fournir un téléphone ou des clés USB chiffrées à tout le monde. »


Eux cela fait depuis un an!


---------------
N'importe qui peut voir ce que tu sembles être; quelques rares seulement peuvent tâter ce que tu es. Et ces derniers n'osent contredire l'opinion du grand nombre, renforcée par toute la majesté de l'État. Machiavel-Le Prince.
n°75194710
olakeen
Posté le 23-08-2026 à 19:04:31  profilanswer
 

Citation :

mais elle se heurte à une difficulté logistique : « Il faudrait pouvoir fournir un téléphone ou des clés USB chiffrées à tout le monde. »


Incroyable ! On se demande comment font les autres.


---------------
Star Citizen Ships Performances Viewer
n°75194730
chinois02
Posté le 23-08-2026 à 19:10:06  profilanswer
 

Dans mon hosto:
à l'extérieur connexion au Système d'Information Hospitalière par double authentification ave le téléphone perso...
A l'interieur du CH connexion avec carte à puce chiffrée.
Je ne suis pas informaticien donc je ne connais pas l'infrastructure derrière.


---------------
N'importe qui peut voir ce que tu sembles être; quelques rares seulement peuvent tâter ce que tu es. Et ces derniers n'osent contredire l'opinion du grand nombre, renforcée par toute la majesté de l'État. Machiavel-Le Prince.
n°75194833
frede94
PCF et LFI = EG
Posté le 23-08-2026 à 19:38:56  profilanswer
 

Perso je ne veux pas me servir de mon tel perso pour faire du pro. C'est donc keepass pour le totp.
Sinon, on a aussi la possibilité d'utiliser une clé de sécurité. On a du en commander 12000 au moins je pense. (ca coute toujours moins cher que 12000 tel)


Message édité par frede94 le 23-08-2026 à 22:28:00
n°75195457
depart
Posté le 23-08-2026 à 22:14:50  profilanswer
 

Ça va être plus simple de créer un compte chez France Hacker, filer ses infos perso, et France hacker transmettrait ensuite aux services étatiques qui en ont besoin.
On gagnerait du temps et de l'énergie :o

n°75197165
Cassius
Posté le 24-08-2026 à 11:52:13  profilanswer
 

Je demande systématiquement malinphone et SIM Pro. Pourquoi devrais-je user de la batterie pour enrichir la COGIP.


---------------
.           .
n°75198744
F117
Posté le 24-08-2026 à 17:03:42  profilanswer
 

la france c'est la cyberdéfense  
 
 Une jeune mutuelle, Solimut, victime d’une cyberattaque

Plus de 1,25 million d’assurés chez Solimut et près de 770 000 comptes bancaires pourraient être concernés par une fuite de donnés, confirmée par la nouvelle mutuelle ce lundi 24 août. L’ampleur du piratage est pour l’instant imprécise.

https://www.ouest-france.fr/societe [...] 19df531147

mood
Publicité
Posté le 24-08-2026 à 17:03:42  profilanswer
 

n°75198878
Kayou
Posté le 24-08-2026 à 17:26:55  profilanswer


chinois02 a écrit :

Dans mon hosto:
à l'extérieur connexion au Système d'Information Hospitalière par double authentification ave le téléphone perso...
A l'interieur du CH connexion avec carte à puce chiffrée.
Je ne suis pas informaticien donc je ne connais pas l'infrastructure derrière.


Pareil pour ma femme pour se connecter à sa boitte mail et au logiciel de soins
Elle bosse pas à l'hosto mais EHPAD
 
Du coup même si cheval de Troie, faudrait aussi piquer le téléphone perso.

n°75198927
dims
if it ain't broken, mod it !
Posté le 24-08-2026 à 17:36:13  profilanswer
 

2FA, passkey, etc... de toutes façons si le système en dessous est une passoire, ça changera pas grand chose
https://www.cert.ssi.gouv.fr/avis/CERTFR-2026-AVI-1074/

n°75199425
F117
Posté le 24-08-2026 à 19:31:58  profilanswer
 

la france c'est la cyberdefense number one
 
Groupe Bernard : 22,25 Go de données et 330 563 fichiers publiés après une cyberattaque

Groupe Bernard est à son tour concerné par la série de fuites liée à BlgCloud. Le hacker NikolaT annonce avoir publié 22,25 Go de données représentant 330 563 fichiers associés à l’environnement du groupe.

 
Il s’agit de la 13e publication présentée dans cette série. Les éléments diffusés comprennent notamment des données CRM, des documents commerciaux ainsi que des informations associées aux utilisateurs de la plateforme.
 
https://www.cyberattaque.org/groupe [...] erattaque/

n°75212042
Kayou
Posté le 27-08-2026 à 12:21:53  profilanswer
 

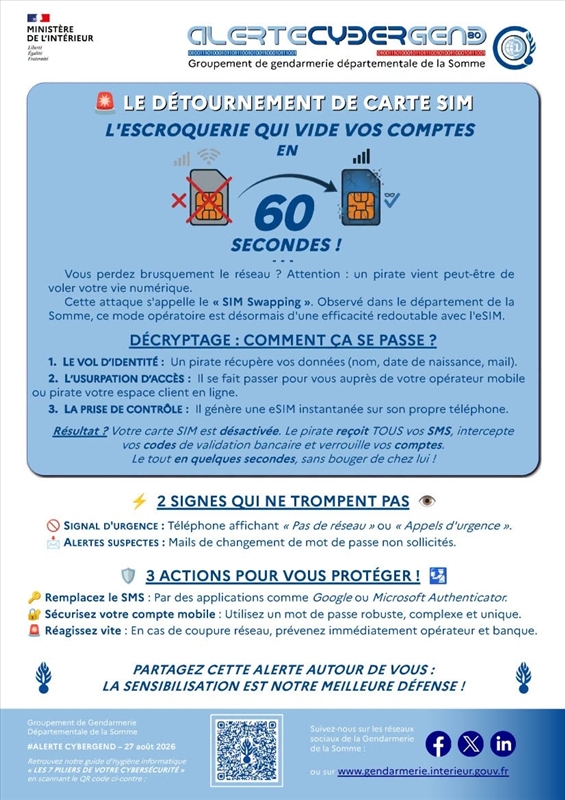
https://rehost.diberie.com/Picture/Get/r/539137

n°75212835
Xzf
Posté le 27-08-2026 à 15:03:17  profilanswer
 

Les banques utilisant un 2FA via leur application préviennent cette attaque non ?
 
Il faut l'application avec la clé liée au dispositif, donc non usurpable par la sim.

n°75212868
dims
if it ain't broken, mod it !
Posté le 27-08-2026 à 15:09:19  profilanswer
 

ça peut être les codes SMS de validation des achats, pas pour l'accès au compte.
je ne sais pour quelle raison mais je n'ai plus la validation par l'appli depuis quelques temps, mais je reçois des SMS à la place

Message cité 1 fois
Message édité par dims le 27-08-2026 à 15:09:36
n°75213028
Poly
Posté le 27-08-2026 à 15:32:55  profilanswer
 

Un fournisseur qui m'envoie des codes par email/SMS au lieu de proposer la TOTP, je distribue des 1/5 sur le store et les enquêtes.
La TOTP doit être banalisée.

n°75213060
Umi
Posté le 27-08-2026 à 15:41:08  profilanswer
 

Poly a écrit :

[…] La TOTP doit être banalisée.


Le.
Le mot de passe à usage unique basé sur le temps (TOTP, Time based One Time Password en anglais)
 
Et je suis d'accord.


---------------
Depuis le 15/12/2000, le livre de vie est lisible sur www.lelivredevie.com
n°75213405
olakeen
Posté le 27-08-2026 à 16:34:56  profilanswer
 

Je pensais que le SMS avait été interdit au profit d'une méthode plus robuste mais il semblerait que non.

Message cité 1 fois
Message édité par olakeen le 27-08-2026 à 16:35:08

---------------
Star Citizen Ships Performances Viewer
n°75213601
frede94
PCF et LFI = EG
Posté le 27-08-2026 à 17:04:44  profilanswer
 

olakeen a écrit :

Je pensais que le SMS avait été interdit au profit d'une méthode plus robuste mais il semblerait que non.


Pour des trucs utilisés ponctuellement, genre leetchi, c'est compliqué de mettre autre chose que le sms, enfin si le mail, mais en général comme on a aussi le mail sur le mobile c'est un peu pareil. Pour du totp avec les 30 secondes de délai il vaut mieux une appli dédiée.

n°75213651
F117
Posté le 27-08-2026 à 17:10:02  profilanswer
 

royaume-uni cyberdefense
 
Royaume-Uni : une cyberattaque vise trois aéroports et dérobe des données personnelles
 
Le groupe Manchester Airports Group a confirmé le vol des données de 8,7 millions de clients lors d’une cyberattaque, sans toutefois perturber le trafic aérien
 
https://www.sudouest.fr/internation [...] 386272.php

n°75213762
Xzf
Posté le 27-08-2026 à 17:25:16  profilanswer
 

dims a écrit :

ça peut être les codes SMS de validation des achats, pas pour l'accès au compte.
je ne sais pour quelle raison mais je n'ai plus la validation par l'appli depuis quelques temps, mais je reçois des SMS à la place


Ce n'est peut être pas proposé par toutes les banques, lors des achats par CB, si le site demande une vérification (pour SA protection), les banques demandent validation via l'application (constituant un 2FA : il faut l'objet + code).

n°75214063
frede94
PCF et LFI = EG
Posté le 27-08-2026 à 17:57:52  profilanswer
 

Cela dépend du site aussi, pas juste de la banque.

n°75215667
Teto
Ligne de fuite
Posté le 28-08-2026 à 06:59:42  profilanswer
 

Le sim swapping ne fonctionne qu'avec les e-sim ? Si c'est le cas je vais demander immédiatement une carte sim physique.


---------------
I am [tautai] Moanaaaaaaa !!! (et aussi... nope, spoiler !!)
n°75215818
Cuistot du​ Commensal
Posté le 28-08-2026 à 08:43:41  profilanswer
 

Teto a écrit :

Le sim swapping ne fonctionne qu'avec les e-sim ? Si c'est le cas je vais demander immédiatement une carte sim physique.


Non c’est la même chose avec une sim physique


---------------
*42º fin mai* "c'est juste l'été" ⓒ Martin2troie
n°75217047
Teto
Ligne de fuite
Posté le 28-08-2026 à 12:14:01  profilanswer
 

Ok.  :jap:


---------------
I am [tautai] Moanaaaaaaa !!! (et aussi... nope, spoiler !!)
n°75218718
F117
Posté le 28-08-2026 à 17:37:32  profilanswer
 

la France c'est la cyberdéfense
 
Lingor : des données sensibles de clients potentiellement exposées après une cyberattaque
 
Lingor confirme avoir subi une intrusion dans ses systèmes informatiques accompagnée d’une demande de rançon. L’entreprise indique avoir été directement informée de l’attaque par ses auteurs le 26 août 2026 et avoir refusé de payer.
 
https://www.cyberattaque.org/lingor [...] erattaque/
 
 
Les données de clients E.Leclerc ont pu fuiter via le service client de l'enseigne

Un incident a touché l’un des prestataires de LCommerce, la société derrière Allo E.Leclerc, le service client de l’enseigne. Plusieurs catégories de données personnelles ont été exposées après ce piratage, comme le nom, le prénom, l’adresse e-mail et le numéro de téléphone de certains clients.

 
https://www.capital.fr/conso/les-do [...] ne-1529649


Message édité par F117 le 28-08-2026 à 17:38:04
n°75221807
F117
Posté le 29-08-2026 à 18:25:26  profilanswer
 

France agents secrets number one  

Maroc : cette fuite de données massive qui expose des agents du renseignement


Cyberattaque. Un groupe de hackers, "Jabaroot", a diffusé lundi 24 août sur Telegram les données de 70 000 membres présumés des services de sécurité et de renseignement du Maroc.


Jabaroot" refait parler de lui. Ce groupe de hackers a diffusé, lundi 24 août, sur le réseau social Telegram, les données de 70 000 membres présumés des services de sécurité et de renseignement du Maroc, rapporte le site d'information espagnol El Confidential. Une seconde liste publiée par les pirates informatiques contient les noms, grades et données bancaires de 1 400 agents marocains présumés des services de sécurité ou des renseignements.
 
L'exactitude de l'authenticité de ces données n'est pour le moment pas établie. Toutefois, rapporte le site espagnol, "la liste a été jugée authentique (au moins partiellement) par plusieurs anciens agents des services de renseignements marocains, qui ont confirmé à El Confidencial que certains des noms divulgués appartenaient à la Direction générale de la sécurité et du renseignement (DGST, la sécurité intérieure)". D'après ce site d'information, il s'agit de "la plus importante faille de sécurité à laquelle les services de sécurité du royaume ont jamais été confrontés".  

 
https://www.lexpress.fr/monde/afriq [...] WMO6ZYRWQ/

n°75222733
F117
Posté le 29-08-2026 à 23:17:39  profilanswer
 

arretez de croire que la france est une passoire

Le cybercriminel à l'origine du piratage des impôts revendique une nouvelle attaque, sur le site Zéro Logement Vacant

 
Le service numérique de l’Etat, qui aide les collectivités à repérer les logements vacants et à écrire à leurs propriétaires, appelé Zéro Logement Vacant, aurait été victime d’une cyberattaque. C'est en effet l’annonce faite par le pirate ZeroBytes, qui revendique pas moins de 148,9 millions de lignes brutes.
 
 
https://www.capital.fr/economie-pol [...] nt-1529670

n°75222842
scaramanga​3
Posté le 30-08-2026 à 00:23:53  profilanswer
 

Poly a écrit :

Un fournisseur qui m'envoie des codes par email/SMS au lieu de proposer la TOTP, je distribue des 1/5 sur le store et les enquêtes.
La TOTP doit être banalisée.


Bonjour,
 
La réglementation européenne, DSP2, impose aux banques de fournir "un dispositif de validation" du titulaire du compte bancaire, pour faire valider une opération importante (de ce que j'ai compris).
Le "dispositif" est (malheureusement) à l'entière discrétion de l'établissement : certains imposent une appli (j'ai horreur de ça), d'autres laissent le SMS. Certaines ont viré le SMS et proposent un petit boitier, souvent gratuit. L'avantage du SMS, c'est qu'i lest compatible avec tous les tels, l'inconvénient c'est qu'il transite en clair sur le réseau.
 
Reste que cette DSP2 a bien plus apporté d'emm** à tous les niveaux que d'avantages. Un boitier par banque pour ma part, sauf celles ou je suis encore par SMS. Pas d'appli chez moi.


Message édité par scaramanga3 le 30-08-2026 à 00:24:20
n°75223152
olakeen
Posté le 30-08-2026 à 09:36:36  profilanswer
 

Un boitier ? Retour dans les années 2010 ?
Tu as donc toujours tes boitiers avec toi en déplacement ?


---------------
Star Citizen Ships Performances Viewer
n°75223221
meluor
Posté le 30-08-2026 à 10:11:16  profilanswer
 

F117 a écrit :

France agents secrets number one  
Maroc : cette fuite de données massive qui expose des agents du renseignement


Pourquoi titres-tu sur la France alors que cela concerne le Maroc ?


Message édité par meluor le 30-08-2026 à 10:11:58
n°75223251
F117
Posté le 30-08-2026 à 10:20:51  profilanswer
 

exacte tu as raison j'ai confondu DGST avec DGSI
 
car avant 2014 la DGSI c'est la DST


Message édité par F117 le 30-08-2026 à 10:22:13
n°75223298
meluor
Posté le 30-08-2026 à 10:35:08  profilanswer
 

C'est marqué Maroc 3 fois dans ton propre message, c'est dommage de poster sans lire tes propres messages.


Enfin cela a au moins le mérite de montrer qu'il n'y a pas que des cibles françaises qui sont piratées.

n°75229586
F117
Posté le 31-08-2026 à 20:08:34  profilanswer
 

la France, la CYBERDEFENSE  
 

Nouvelle fuite à l’État : les données de 48 millions de propriétaires compromises, le pirate des impôts a encore frappé


Le groupe ZeroBytes, déjà responsable du piratage du fisc, revendique une nouvelle intrusion contre une plateforme du gouvernement. Le gang prétend avoir piraté le site « Zéro Logement Vacant » à l’aide d’un compte administrateur compromis. Les données de 48 millions de propriétaires auraient été dérobées au cours de la cyberattaque.

 
https://www.midilibre.fr/2026/08/31 [...] 529542.php
 
 
Cyberattaque contre les pompiers du Gard : des milliers de personnels concernés par une fuite de données
 
Victime d’une cyberattaque le 19 août, le Sdis du Gard a constaté une fuite de données concernant l’ensemble de ses personnels. Les secours n’ont, eux, jamais été interrompus.  
 
https://www.midilibre.fr/2026/08/31 [...] 529542.php
 
 
Le Sdis de la Moselle victime d’une cyberattaque : les données de plus de 6 400 personnes en fuite
 
Comme treize autres services d’incendie et de secours (Sdis) français, le Sdis de la Moselle a été victime d’une cyberattaque courant juillet. D’après les revendications du hacker, cette fuite est la plus importante de la série en nombre de personnes : plus de 6 400 pompiers et personnels sont concernés. Le Sdis 57 annonce déposer plainte.
 
https://www.republicain-lorrain.fr/ [...] s-en-fuite


Message édité par F117 le 31-08-2026 à 20:10:47
n°75231221
depart
Posté le 01-09-2026 à 07:31:40  profilanswer
 

Il y a un moment ça sera plus cohérent de tout mettre en open data, ca coûtera moins cher er ça évitera des humiliations de toute part.

n°75231223
SanPe'
Membre n°312819
Posté le 01-09-2026 à 07:32:14  profilanswer
 

J'ai perdu mon compte à la bibliothèque car j'ai refusé de leur donner une photocopie de ma cni et qu'ils ont refusé mon certificat d'identité numérique.


C'est impossible de se protéger de tout ça. Même les trucs qui le permettraient sont pas acceptés. Scandaleux.


---------------
"Vous avez beau travailler dur, devenir intelligent, on se rappellera toujours de vous pour la mauvaise raison."
n°75231950
Poly
Posté le 01-09-2026 à 10:39:46  profilanswer
 

Chez les GAFA pourtant on y arrive.
Suffit (entre guillemets, toutefois) de mettre le budget. Ce que ne font pas les moyennes entreprises, ne savent pas faire les petites, et refuse de faire le gouvernement.


Message édité par Poly le 01-09-2026 à 10:44:57
n°75232435
Kayou
Posté le 01-09-2026 à 11:57:26  profilanswer
 

Les GAFA ont du pognon infini ça aide
La sécu c'est de l'entretien, ça ne ta fait pas gagner de l'argent, du service, des parts de marché, donc c'est pas le budget priorisé.
Mais en cas de problème, ça coûte bcp plus cher que d'avoir investi un peu tous les ans

n°75235983
F117
Posté le 02-09-2026 à 06:34:44  profilanswer
 

vous avez pas compris, si le gouvernement ne sécurise les données c'est pour des raisons personnelles ils sont pres a jeter les données francais en pâture aux cybercriminels
 
car elle refuse de mettre en place la directive NICE 2  
 
https://youtu.be/LzeTbRuWlYc

Message cité 1 fois
Message édité par F117 le 02-09-2026 à 06:36:32
n°75244930
Eclat d'om​bre
Why not?
Posté le 03-09-2026 à 22:19:36  profilanswer
 

F117 a écrit :

vous avez pas compris, si le gouvernement ne sécurise les données c'est pour des raisons personnelles ils sont pres a jeter les données francais en pâture aux cybercriminels
 
car elle refuse de mettre en place la directive NICE 2
 
https://youtu.be/LzeTbRuWlYc


NIS 2.


Message édité par Eclat d'ombre le 03-09-2026 à 22:19:59

---------------

mood
Publicité
Posté le   profilanswer
 

 Page :   1  2  3  4  5  ..  55  56  57  58  59  60

Aller à :
Ajouter une réponse
 

Sujets relatifs
Espionnage NSACrème hydratante et contre les boutons
BRAS DE FER OPPOSITION DROITIER CONTRE GAUCHERSe retourner contre le vendeur pour voiture occasion à un particulier
Vigilance contre les rumeurs islamophobes[Achat Asie] Eviter la remise contre signature systématique ?
Lutter simplement contre une hypertension débutante.L'empire contre attaque: Vladimir Poutine fait voter une Loi AntiGay
Surveillance massive par la NSA: souriez, vous êtes sur écouteCrime contre l'Humanité
Plus de sujets relatifs à : [TU] Sécurité et protection de vie privée (chiffrement, anonymat...)


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)