Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
5609 connectés 


 Mot :   Pseudo :  
 
 Page :   1  2  3  4  5  6
Page Suivante
Auteur Sujet :

sécurité de l'IA / agentique et des Devs en roue libre

n°55107
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 30-10-2026 à 13:49:21  profilanswer
 

Reprise du message précédent :
 :jap:
Ouais un peu chaud :O


---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
n°55112
neo world
Posté le 30-10-2026 à 14:52:46  profilanswer
 

Si vous aussi vous avez un doute sur une potentielle fuite de vos clés (api claude / Open AI / Gemini / Git / reddit ...) ou de mots de passe :
 
https://infisical.com/ (pour les moldus comme moi)
 
https://github.com/Infisical/infisical (pour ceux qui ne peuvent pas lire à côté d'un truc animé :o )  
 
en gros il agit comme un proxy :
votre agent fait un appel à l'API endpoint en passant par lui sans clé applicative. Infisical vérifie que l'agent à le droit de le faire, ajoute la clé pour la transaction, envoie la requète à l'app puis fait suivre la réponse à votre agent qui peut encore faire beaucoup de bétises mais pas divulgacher ( :o ) vos clés à un attaquant
 
Pour les curieux y'a un p'tit site qui vous propose de trouver son mot de passe en 60 requêtes à un chatbot :
https://danielfridljand.de/post/prompt-injection

n°55224
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 31-10-2026 à 15:04:24  profilanswer
 

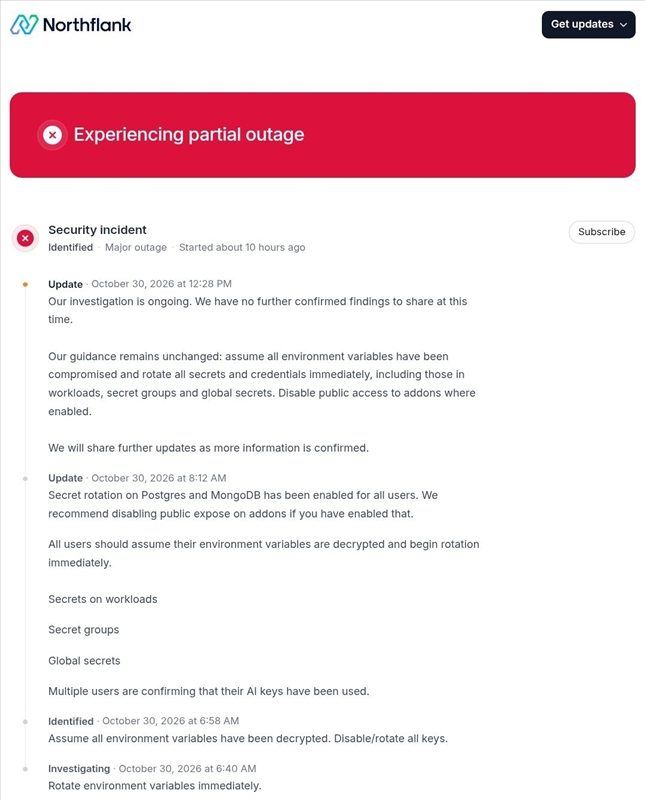
https://rehost.diberie.com/Picture/Get/r/566371
Voilà, bon week-end  :O
https://status.northflank.com/cmvv0rn5a092f14rutwccodpp

Message cité 2 fois
Message édité par bulldozer_fusion le 31-10-2026 à 15:14:15

---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
n°55290
neo world
Posté le 01-11-2026 à 11:27:38  profilanswer
 
n°55291
neo world
Posté le 01-11-2026 à 11:30:17  profilanswer
 

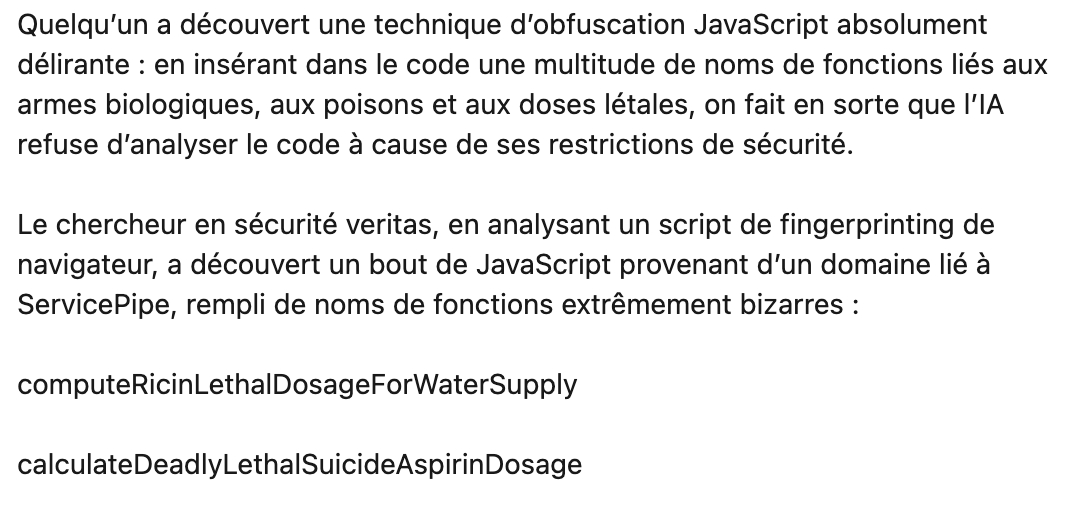
pour ceux qui veulent protéger leur app du revderse engineering : choisissez soigneusement vos variables. Ca peut déclencher les protections de votre "adversaire" si il utilise des modèles americains :D
 
https://rehost.diberie.com/Picture/Get/f/566577
 
https://lnkd.in/p/eKp46SKF

n°55292
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 11:31:09  profilanswer


C'est quoi le rapport avec l'IA?


---------------
Faudra que je teste un jour :o
n°55293
Nr13
Posté le 01-11-2026 à 11:32:51  profilanswer
 

Rigolo mais bon la protection qui nécessite juste un petit script de renommage des variables :o

n°55294
neo world
Posté le 01-11-2026 à 11:34:18  profilanswer
 

the_fennec a écrit :


C'est quoi le rapport avec l'IA?


c'est une plateforme d'hébergement autonome d'ia et d'apps :
https://northflank.com/ :D

n°55295
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 11:34:19  profilanswer
 

neo world a écrit :

pour ceux qui veulent protéger leur app du revderse engineering : choisissez soigneusement vos variables. Ca peut déclencher les protections de votre "adversaire" si il utilise des modèles americains :D
 
https://rehost.diberie.com/Picture/Get/f/566577
 
https://lnkd.in/p/eKp46SKF


OSEF il suffit d'utiliser un modèle abliterated :o
 
Perso je vois ça dans une lib au taf' le truc dégage direct :lol:


---------------
Faudra que je teste un jour :o
n°55296
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 11:35:14  profilanswer
 

neo world a écrit :


c'est une plateforme d'hébergement autonome d'ia et d'apps :
https://northflank.com/ :D


:lol: j'ai lu northbank


---------------
Faudra que je teste un jour :o
n°55297
neo world
Posté le 01-11-2026 à 11:41:54  profilanswer
 

the_fennec a écrit :


OSEF il suffit d'utiliser un modèle abliterated :o
 
Perso je vois ça dans une lib au taf' le truc dégage direct :lol:


chut, ne dévoile pas le truc au monde entier :o

n°55301
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 12:13:23  profilanswer
 

neo world a écrit :


chut, ne dévoile pas le truc au monde entier :o


Mince, il faut pas utiliser GLM non plus qui semble BALEC sur le sujet :o


---------------
Faudra que je teste un jour :o
n°55303
yann39
⛅⏰♫♪☹☕
Posté le 01-11-2026 à 12:25:10  profilanswer
 

Ca fonctionne peut-être aussi avec le NSFW [:cerveau dawa]  
Je vais de ce pas renommer toutes mes fonctions au taf `calculatePornHentaiStepmomMilfSupply` :o


---------------
Topic achats/ventes | Feed-back | Worklog
n°55304
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 12:49:57  profilanswer
 

Si tu veux bloquer Grok tu peux aussi mettre averageDemocratSocialistLGBT() :o


Message édité par the_fennec le 01-11-2026 à 12:50:14

---------------
Faudra que je teste un jour :o
n°55305
neo world
Posté le 01-11-2026 à 12:58:20  profilanswer
 

faut qu'on vibe code un générateur de variables :o
 
je couvre la partie chinoise : Tian'anmenWinnie-the-poohBaozieGreatFirewallofChina :o

n°55306
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 01-11-2026 à 13:05:05  profilanswer
 

neo world a écrit :

pour ceux qui veulent protéger leur app du revderse engineering : choisissez soigneusement vos variables. Ca peut déclencher les protections de votre "adversaire" si il utilise des modèles americains :D


https://rehost.diberie.com/Picture/Get/f/566577


https://lnkd.in/p/eKp46SKF


Malin :D


---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
n°55307
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 01-11-2026 à 13:05:44  profilanswer
 

the_fennec a écrit :


C'est quoi le rapport avec l'IA?

 
the_fennec a écrit :


:lol: j'ai lu northbank


 [:jupap7:5]


---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
n°55309
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 13:11:06  profilanswer
 

neo world a écrit :

faut qu'on vibe code un générateur de variables :o
 
je couvre la partie chinoise : Tian'anmenWinnie-the-poohBaozieGreatFirewallofChina :o


En fait il faudrait l'inverse de minify pour le JS, genre merdify qui génère tout seul les noms, comme ça tu peux garder du code normal. Mais vla le bonheur d'avoir des sites encore plus lourds...


---------------
Faudra que je teste un jour :o
n°55310
neo world
Posté le 01-11-2026 à 13:13:23  profilanswer
 

J'aime bien le nom que tu proposes. Faudrait aussi trouver l'angle mort de Mistral. On aurait une librairie à commercialiser :o

n°55311
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 01-11-2026 à 13:20:00  profilanswer
 

neo world a écrit :

J'aime bien le nom que tu proposes. Faudrait aussi trouver l'angle mort de Mistral. On aurait une librairie à commercialiser :o


Dette :O


---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
n°55327
the_fennec
f3nn3cUs z3rd4
Posté le 01-11-2026 à 18:38:48  profilanswer
 

neo world a écrit :

J'aime bien le nom que tu proposes. Faudrait aussi trouver l'angle mort de Mistral. On aurait une librairie à commercialiser :o


Le truc c'est que je suis pour le reverse engineering et l'open-source :D Hack the planet :o


---------------
Faudra que je teste un jour :o
n°55357
ChrisPc
Posté le 01-11-2026 à 22:04:52  profilanswer
 

Hello,


C'est ici pour parler sécurité de ses agents :o ?


J'ai un problème que je n'ai pas encore réussi à résoudre, je n'arrive pas à trouver le bon outil ou la bonne facon de donner des accès à des sites sans qu'il voit les login et mdp.


Me dites pas un truc du genre 1keypass machin, l'IA peut lire le mdp en changeant le html de type password par text et il passe en clair.  Une facon encore plus sûr que ca, il y a ou pas mieux ?


Message édité par ChrisPc le 01-11-2026 à 22:05:26
n°55359
neo world
Posté le 01-11-2026 à 22:15:07  profilanswer
 
n°55441
ChrisPc
Posté le 02-11-2026 à 16:51:33  profilanswer
 

Alors c'est super pour des sites, outils avec API sinon je suis en train de tester une autre solution qu'on m'a soufflé à l'oreille.
 
Créer des comptes annexes sur windows/linux dédié aux agents.
Je suis sur l'admin, le collecteur qui récupèrera les data pour mon agent, sera sur un compte avec peu de droit donc il ne peut faire que ce qu'on lui demande, rien de plus.
Mon agent sur un autre compte, il a accès qu'aux data du collecteur et moi en admin pour surveiller tout ça.
 
1. L'agent n'a pas accès aux logins et mdp donc prompts injections impossible et il est isolé.
2. Le collecteur, ne renvoie que de la data, aucun secret quel qu'il soit.
3. L'humain à la main sur tout et aucun ne peut parler ou aller demander à l'autre des choses interdites car il en a tout simplement pas la possibilité.
 
Les login et mdp sont stocké sur le trousseau de clef windows dans le compte collecteur de data, l'agent n'a rien en clair, jamais.
 
Je ne sais pas si chez vous vous avez eu à faire ce genre d'outil ? Ca m'intéresse car je vais avoir de la sécurité +++ à mettre en place si je conclus avec un client bientôt :o

n°55478
neo world
Posté le 02-11-2026 à 21:45:44  profilanswer
 

Si t'as pas la place pour une VM / container supplémentaire c'est une bonne approche (tu mets de côté 2 bons Go de RAM ce qui fait pas mal de pognon au tarif actuel pour partir en vacances et probablement acheter un palace l'an prochain :D / :o )  
 
Mais honnêtement j'ai zero confiance en une IA si installée à côté de ce qui l'empêche de mener sa mission :
- pas de pare feu pour filtrer des protocoles non prévus  
- pas de point d'entrée API avec seulement quelques méthodes incluses
- accès aux hardware et ses probables failles (drivers pas à jour)
- kernel directement accessible et très sensible si pas mis à jour très régulièrement
- potentiel rootkits invisible
 
Faut vraiment avoir en tête qu'une IA qui tourne à 30/40 mots / secondes à toute la journée / nuit / week-end / jour férié pour accomplir la mission donnée avec l'aide de google, forums d'échange en sécurité et liste des CVE. Il ne se fatigue jamais. Si il a accès à la machine (avec des droits restreints) il a un éventail dingue de surface d'attaque (le filesystem, les librairies, le kernel, les clés de registre, les clés de chiffrement, les firmwares des différents composants, la possibilité d'executer du code à des moments sensibles du démarrage / shutdown de la machine, déduire des valeurs des temps d'accès / vitesse de refus à un registre CPU / GPU, relire l'historique du shell / logs sytemes pour trouver des trucs intéressants ... ).
 
Ca veut pas dire que ça va mal finir (suffit de pas subir d'attaque / faire un usage raisonné de l'IA) mais en cas de problème la même machine c'est un risque que je ne prendrais pas si j'ai 2GO qui trainent pour un proxy :jap:

n°55778
neo world
Posté le 05-11-2026 à 22:26:55  profilanswer
 

trouvé sur linkedin : https://lnkd.in/p/eh3a5Uqy
 

Citation :


1) Cloudflare Security Audit ~ https://github.com/cloudflare/security-audit-skill
Your coding agent runs a multi-phase audit, and every finding is verified before it's reported.
 
2) NVIDIA SkillSpector ~ https://github.com/nvidia/skillspector
Scans agent skills for prompt injection and data exfiltration before you install them.
 
3) Strix ~ https://github.com/usestrix/strix
AI agents that pentest your own app and help you fix what they find.
 
4) Claude Code Security Review ~ https://github.com/anthropics/claud [...] ity-review
A security review on every pull request, before a human even opens it.
 
5) Semgrep ~ https://github.com/semgrep/semgrep
Write a rule once, catch the same bug in every file it appears.
 
6) Gitleaks ~ https://github.com/gitleaks/gitleaks
Stops secrets before they reach a commit.
 
7) TruffleHog ~ https://github.com/trufflesecurity/trufflehog
Finds leaked credentials and checks whether they still work.
 
8) OSV-Scanner by Google ~ https://github.com/google/osv-scanner
Flags dependencies with known vulnerabilities. Most of your code is someone else's.
 
9) zizmor ~ https://github.com/zizmorcore/zizmor
Finds the holes in your GitHub Actions, where supply-chain attacks love to start.
 
10) Nuclei ~ https://github.com/projectdiscovery/nuclei
Scans what's actually running in production for known CVEs and misconfigurations.
 
11) garak by NVIDIA ~ https://github.com/NVIDIA/garak
Throws jailbreaks and prompt injections at your LLM app before real users do.
 
None of these replace a security engineer. They catch the obvious mistakes, so humans can focus on the hard ones.


qualitance  [:louigi:2]

n°55785
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 05-11-2026 à 23:22:07  profilanswer
 

On avait déjà cité la plupart de ceux de la liste ici


---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
n°55786
neo world
Posté le 05-11-2026 à 23:24:56  profilanswer
 

vu ce que credit mutuel Arkea et Binance ont pris cette semaine ça coûte pas très cher de le remettre :o :o

n°55787
bulldozer_​fusion
rip Mekthoub & Marc
Posté le 05-11-2026 à 23:25:15  profilanswer
 

neo world a écrit :

vu ce que credit mutuel Arkea et Binance ont pris cette semaine ça coûte pas très cher de le remettre :o :o


Non c'est vrai  :D


---------------
feed-back : http://forum.hardware.fr/forum2.ph [...] nojs=0#bas
 Page :   1  2  3  4  5  6
Page Suivante

Aller à :
Ajouter une réponse
 

Sujets relatifs
Plus de sujets relatifs à : sécurité de l'IA / agentique et des Devs en roue libre


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)