Forum |  HardWare.fr | News | Articles | PC | S'identifier | S'inscrire | Shop Recherche
3499 connectés 

  FORUM HardWare.fr
  Programmation
  PHP

  Avis sur la sécurité de mon site web


 Mot :   Pseudo :  
 
Bas de page
Auteur Sujet :

Avis sur la sécurité de mon site web

n°2544112
saebalyon
le roi de l'aurtogafe
Posté le 13-10-2026 à 11:01:11  profilanswer
 

Bonjour à tous,
 
Je développe actuellement une plateforme de mise en relation entre guides touristiques professionnels et voyageurs
 
La sécurité informatique étant une priorité pour moi, j'ai déjà mis en place plusieurs protections sur mon infrastructure et j'effectue régulièrement des analyses avec différents outils.
 
### Résultats des analyses de sécurité
 
**Mozilla Observatory**
- Note : **A+**
- Score : **115/100**
- Tests réussis : **12/12**
 
**Semgrep**
- Utilisé pour l'analyse statique du code source et la recherche de vulnérabilités potentielles.
 
**Nikto**
- Résultat : **Aucun problème détecté**
 
**testssl.sh**
- Note obtenue : **A+**
 
**Nuclei**
- Mode : scan complet
- Sévérités testées : `medium`, `high`, `critical`
- Familles / tags : toutes les familles de templates
- Templates disponibles : **13 764**
- Findings retournés : **0**
- Durée du scan : **415 secondes**
- Sortie brute : vide, aucun finding détecté
 
### Infrastructure technique
 
Mon infrastructure repose sur l'architecture suivante :
 
**Cloudflare → nginx → Apache → PHP-FPM**
 
D'autres protections sont également mises en place au niveau du serveur, des accès, des fichiers sensibles et de l'application PHP. Je pourrai les détailler progressivement pour obtenir des avis plus précis.
 
### Pourquoi je sollicite vos avis
 
Même avec ces résultats encourageants, je suis parfaitement conscient qu'aucun scanner ne peut garantir une sécurité totale.
 
Je souhaiterais donc recueillir des avis techniques et constructifs sur plusieurs points :
 
- Que pensez-vous de ces résultats et des outils utilisés ?
- Quels autres outils d'analyse recommanderiez-vous ?
- Existe-t-il des vulnérabilités importantes que ces scanners ne détectent généralement pas ?
- Quels contrôles supplémentaires seraient utiles pour une plateforme gérant des comptes utilisateurs, des réservations et des paiements via Stripe ?
- Quels aspects de la configuration serveur ou du code PHP mériteraient une attention particulière ?
 
Je précise que je recherche avant tout des **conseils, des analyses de configuration et des retours d'expérience**, et non des tests d'intrusion non sollicités sur mon site en production.
 
Je partagerai ensuite davantage d'informations sur les mécanismes de sécurité que j'ai déjà mis en place.
 
Merci d'avance à ceux qui prendront le temps de donner leur avis.


---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya
mood
Publicité
Posté le 13-10-2026 à 11:01:11  profilanswer
 

n°2544113
saebalyon
le roi de l'aurtogafe
Posté le 13-10-2026 à 11:12:45  profilanswer
 

Information complémentaire , je n'utilise ni java ni javascript , ni python , ni rien du tous autre que du php.  
 
890 pages de php , avec toute la structure sécurité sur un dossier hors réseau


Message édité par saebalyon le 13-10-2026 à 11:14:29

---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya
n°2544130
saebalyon
le roi de l'aurtogafe
Posté le 13-10-2026 à 13:24:05  profilanswer
 

Voici la liste simple des protections présentes :
- Cloudflare anti-DDoS et anti-rafale
- Anti-flood nginx
- Fail2Ban
- Pare-feu IPv4 et IPv6
- Géoblocage par pays
- Géoblocage ASN
- Blocage VPN, proxy, Tor et datacenters
- Listes blanches IP, ASN et robots
- Synchronisation whitelist nginx
- Reconnaissance Relais privé iCloud
- Exemption IP Stripe
- Détection robots, scanners et scrapers
- Vérification réelle Googlebot et Bingbot
- Pièges 404, 403 et faux fichiers sensibles
- Honeypots HTTP et ports réseau
- Détection comportementale adresse + empreinte
- Score IP et mémoire des IP hostiles
- Détection système d’exploitation obsolète
- Limites de débit sur pages publiques
- Limites de débit connexion et mot de passe oublié
- Bans temporaires et permanents
- Deuxième chance IP contrôlée
- Sessions sécurisées
- Cookies sécurisés
- Protection CSRF
- Protection contre modification d’URL
- Jetons de conversation
- Contrôle d’accès aux conversations
- Mots de passe hashés
- 2FA client, guide et administration
- Validation d’appareil
- Blocage compte temporaire et définitif
- Protection comptes marqués pour suppression
- Protection contre abus de réinitialisation de mot de passe
- Timeout de session admin
- Whitelist admin
- Blocage VPN/Tor pour administration
- Droits administrateur par rôle
- En-têtes navigateur de sécurité
- CSP, HSTS, anti-cadre, anti-MIME
- Requêtes SQL préparées
- Protection XSS
- Contrôle des entrées formulaires
- Protection uploads et documents privés
- Interdiction d’exécuter du PHP dans les fichiers déposés
- Blocage coordonnées dans messagerie
- Blocage paiement hors plateforme
- Blocage contenus interdits
- Protection des mineurs
- Sanctions progressives messagerie
- Paiement après discussion humaine obligatoire
- Limite de 3 réservations payées futures
- Blocage après annulations répétées
- Suspension réservation en cas de litige
- Suspension compte ou guide
- Paiement Stripe en deux temps
- 3D Secure contrôlé
- Refus cartes prépayées
- Refus cartes non identifiables
- Une carte = un compte
- Blocage de tous les comptes lors de réutilisation répétée de carte
- Détection cartes refusées en série
- Validation CSRF des décisions carte admin
- Gel des versements guide lors de litige
- Gestion des frais Stripe après litige
- Signature des webhooks Stripe
- Anti-rejeu des webhooks Stripe
- Journal des webhooks Stripe
- Triggers SQL sur annulations et cartes
- Journaux de sécurité centralisés
- Alertes e-mail sécurité
- Supervision crons
- Surveillance des services système
- Sandbox protégée par Basic Auth et garde-fou automatique
- Sauvegardes et journaux avec contrôles d’intégrité
- Semgrep avec Historique des scans
- Bibliothèques Composer mise a jour par signalement automatique
- Noyau Linux mis a jour par plesk
- Plesk comme page de controle
- Rspamd en filtre mail
- Mots interdits (Messagerie) avec filtre dans 32 langues
- blocage du compte automatique avec aucune posibilité de suprimer les textes, avec envoi platforme pharos automatique
- IA avec analyse des logs ( Claude Mythos)
- radar des IP et ASN pour analyse du taux de bot ( cloudflare radar) / blocage par comportement et note
- radar des IP automatique avec abusedb et blocage par comportement et note
- Blocage des SIRET utiliser plus d'une fois
- contrôle du siret automatique
- contrôle du numéro de tva VIES  
- anti blanchiment « KYC »
- signalement automatique a abuedb
- faux site honeybot pour lancer une analyse du robot de scan pour détecter les informations de fonctionnement pour complémenter le system de détection et blocage
- détection du changement de thingerprint d'une machine
- Mise en place de la DAC7 avec envois des gain de chaque guide automatiquement au impot
- Chiffrement AES-256-GCM en base de toutes les info confidentiel ( tva .... )


Message édité par saebalyon le 14-10-2026 à 10:17:12

---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya
n°2544226
saebalyon
le roi de l'aurtogafe
Posté le 14-10-2026 à 10:25:17  profilanswer
 

Bon ba merci de la lecture de cette page :)
 
dommage pas d'aide de la communauté


---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya
n°2544290
rat de com​bat
attention rongeur méchant!
Posté le 14-10-2026 à 15:53:57  profilanswer
 

Je sais même pas par quoi commencer...
 
Déjà tu connais le mot "patience"? :pfff:  
 
Vu les questions basiques PHP que tu posais en 2025 je doute que tu sois devenu un expert PHP entre-temps, mais passons.
 
Ensuite tu mélanges tout: sécurité TLS, sécurité des données personelles, sécurité de ton code, respect des lois, ... Tu parles de Java, à ma connaissance les plugins Java pour les sites webs sont morts depuis une éternité aussi, preuve de plus que tu n'y connais pas grand chose. Et c'est pas en foutant trois millions de protections supplémentaires (tous mélangées de A à Z) que tu vas sécuriser d'avantage, au contraire plus de code = plus de surface d'attaque aussi, sans dire que tu mélanges vraiment tout. En quoi une liste de mots interdits p.ex. assure une quelconque "sécurité"?? Aussi p.ex. "Mots de passe hashés" ne veut rien dire. Déjà hasher (+saler+poivrer, non ce n'est pas une blague ces mots!) les mdp c'est absolument standard depuis très longtemps, mais il faut faire ça correctement. La cryptographie et assimiliée c'est très compliquée! Mettre un simple MD5 p.ex. ne sert à rien, il faut utiliser les bons algos et du code qui a fait ses preuves aussi. "Never roll your own crypto."
 
De toute façon sans voir le code PHP et faire une analyse approfondie personne ne pourra te répondre. Et personne ici ne sera prêt à faire ça sans retour pécunier. Si tu veux VRAIMENT une réponse oublie les IA et autres merdes et adresses toi à une société pro de pentesting/audit réputée, mais prévoir très gros chéquier et probablement mauvaises surprises en retour.


---------------
-/-
n°2544313
mechkurt
Posté le 14-10-2026 à 19:18:34  profilanswer
 

saebalyon a écrit :

Bon ba merci de la lecture de cette page :)
dommage pas d'aide de la communauté


Mais de quel aide tu parles, tu ne poses pas vraiment de question tu viens poser ton pavé disant que tu as bien tout fait avec un pavé qui frise l'over-engineering !?
Super tant mieux pour toi, mais tu devrais plutôt poster ça sur Linkedin, sur le forum d'hfr y'a pas de like... :o


---------------
D3
n°2544366
saebalyon
le roi de l'aurtogafe
Posté le 15-10-2026 à 12:13:47  profilanswer
 

Bonjour,
 
merci pour ton retour.
 
dans le 1 ere message j'ai demander :  
 
Je souhaiterais donc recueillir des avis techniques et constructifs sur plusieurs points :
 
- Que pensez-vous de ces résultats et des outils utilisés ?
- Quels autres outils d'analyse recommanderiez-vous ?
- Existe-t-il des vulnérabilités importantes que ces scanners ne détectent généralement pas ?
- Quels contrôles supplémentaires seraient utiles pour une plateforme gérant des comptes utilisateurs, des réservations et des paiements via Stripe ?
- Quels aspects de la configuration serveur ou du code PHP mériteraient une attention particulière ?
 
Je précise que je recherche avant tout des **conseils, des analyses de configuration et des retours d'expérience**, et non des tests d'intrusion non sollicités sur mon site en production.
 
Si tu a des conseille sur ces points ca serai avec plaisire que je les prendrait
 
merci encord d'avoir lu

Message cité 1 fois
Message édité par saebalyon le 15-10-2026 à 12:15:18

---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya
n°2544369
mechkurt
Posté le 15-10-2026 à 13:19:30  profilanswer
 

saebalyon a écrit :

1- Que pensez-vous de ces résultats et des outils utilisés ?
2- Quels autres outils d'analyse recommanderiez-vous ?
3- Existe-t-il des vulnérabilités importantes que ces scanners ne détectent généralement pas ?
4- Quels contrôles supplémentaires seraient utiles pour une plateforme gérant des comptes utilisateurs, des réservations et des paiements via Stripe ?
5- Quels aspects de la configuration serveur ou du code PHP mériteraient une attention particulière


1- Il y'en a trop !
2- Aucun.
3- Ne sait pas, une faille au niveau de l'os ou du matériel sous jacent comme un overflow processeur permettant de casser l'isolement et de passer root sur une machine (contre lequel on ne peut rien de toute façon à ce niveau d'execution).
4- Vérifier si on est en accord avec la rgpd / cnil sur le stockage et l'utilisation de ces données ? En tout cas ce sont des sujet au moins aussi important que 30 audits de sécurité.
5- Maintenir toute la stack d'hébergement à jour des mises à jour de sécurité ?


---------------
D3
n°2544524
saebalyon
le roi de l'aurtogafe
Posté le 17-10-2026 à 14:29:17  profilanswer
 

mechkurt a écrit :


1- Il y'en a trop !
2- Aucun.
3- Ne sait pas, une faille au niveau de l'os ou du matériel sous jacent comme un overflow processeur permettant de casser l'isolement et de passer root sur une machine (contre lequel on ne peut rien de toute façon à ce niveau d'execution).
4- Vérifier si on est en accord avec la rgpd / cnil sur le stockage et l'utilisation de ces données ? En tout cas ce sont des sujet au moins aussi important que 30 audits de sécurité.
5- Maintenir toute la stack d'hébergement à jour des mises à jour de sécurité ?


bonjour,
 
merci pour ton retour c'est très agréable d'avoir un nouveau point de vue
 
suite a ton retour j'ai vérifier coté rgpd , j'ai contacter la CNIL qui ma signalé 3 choses a corriger, 1 dans les cgu et 2 dans mon programmes je suis donc en train de faire les changements ( horrible les changement un truc j'aurai jamais pensé )  
 
 
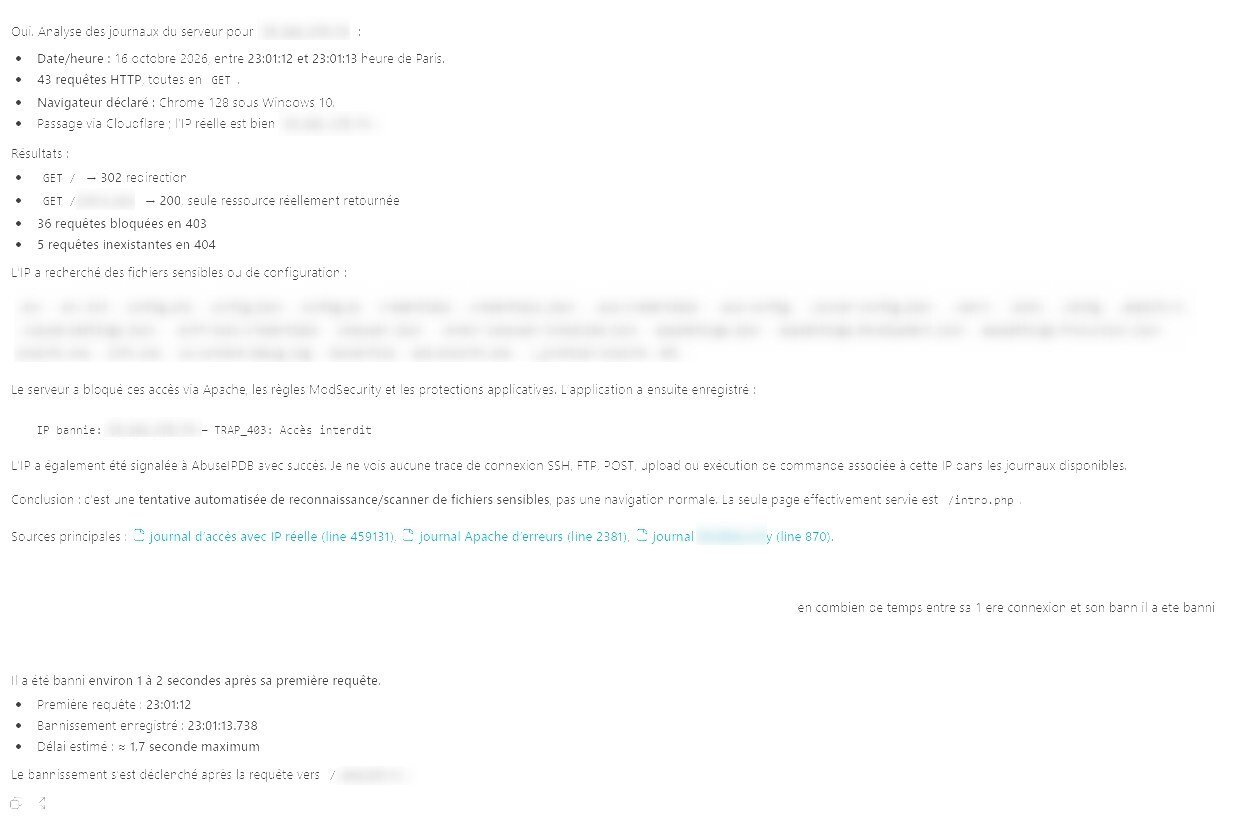
concernant le point 1 pas le choix malheureusement j'ai eu 15473 tentatives en 1 ans a chaque fois par de nouveau moyen , depuis 1 mois je suis tomber a 1 ou 2 tentative avec blocage du pirate en moins de 1mn50 pour les nouvelle tentatives ( un avais trouver un moyen de changer de thingerprint toutes les tentative de ddos avec la meme ip...... résultat ca l'avais pas vue avant ca 189 eme tentative ( le comportement a dit pas possible 189 en moins de 3 mn on bann)  
 
concernant les mises a jours j'ai plusieurs mise a jours automatique ( plex , recherche des fail cve avec mise en place des correction .... etc) donc toujours a jour même les api et autre , un cron cherche toutes les 3H les mises a jours de tous ce qui est installer sur le serveur
 
 
je te remercie encore pour tes réponses.
 
malheureusement tous les jours des pirate cherche des fails , on a pas le choix que de penser a tous dans un site qui vend des service :  
 
https://image.noelshack.com/fichiers/2026/42/6/1792240694-analyse-mythos.jpg


Message édité par saebalyon le 17-10-2026 à 14:39:16

---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya
n°2544538
mechkurt
Posté le 17-10-2026 à 20:04:10  profilanswer
 

Oui, je suis d'accord on vit dans un monde de merde ou il est plus facile de pirater que d'être clean, mais du coté des gentils on a des sauvegardes, des Firewall et fail2ban...
Fait toi une raison tu n'est pas de taille à lutter contre les meilleurs pirate (qui s'en prendront à la machine qui héberge plutôt qu'a ton site) mais si tu t'en tient au fondamentaux tu seras probablement à l’abri des scripts kiddies. :o  
Désolé j'étais un peu chafouin la dernière fois, il a l'air très bien ton site, je te souhaites de mettre en rapport plein de guide et d'handicapé et que tout se passe bien dans le meilleur des mondes.


---------------
D3
mood
Publicité
Posté le 17-10-2026 à 20:04:10  profilanswer
 

n°2544548
saebalyon
le roi de l'aurtogafe
Posté le 17-10-2026 à 22:44:01  profilanswer
 

mechkurt a écrit :

Oui, je suis d'accord on vit dans un monde de merde ou il est plus facile de pirater que d'être clean, mais du coté des gentils on a des sauvegardes, des Firewall et fail2ban...
Fait toi une raison tu n'est pas de taille à lutter contre les meilleurs pirate (qui s'en prendront à la machine qui héberge plutôt qu'a ton site) mais si tu t'en tient au fondamentaux tu seras probablement à l’abri des scripts kiddies. :o  
Désolé j'étais un peu chafouin la dernière fois, il a l'air très bien ton site, je te souhaites de mettre en rapport plein de guide et d'handicapé et que tout se passe bien dans le meilleur des mondes.


t'inquiète pas je comprend ton point de vue, en tous cas merci ca ma fait avancer sur 3/4 choses que j'aurai pas vue , franchement c'est sympas


---------------
L'urbex : Mes albums urbex : https://www.flickr.com/photos/14695 [...] 5272741566 et https://www.flickr.com/photos/20070 [...] 0316987281 / https://mercurius-guide.com : Voya

Aller à :
Ajouter une réponse
  FORUM HardWare.fr
  Programmation
  PHP

  Avis sur la sécurité de mon site web


Sujets relatifs
mails me mettant en garde de potentielles injections XSS sur mon sitesauvegarder les fichiers d'un site sur E-monsite
.[Avis][Site Perso] Le site de tonton sido
Aide création site infos boursièresCréation d'un site pour utilisation loisirs
Site web pour gestion d'un restaurant[RECHERCHE] Coup de pouce pour un site de groupe
Manipulation site webVotre avis sur un site et sur sa sécurité...
Plus de sujets relatifs à : Avis sur la sécurité de mon site web


Copyright © 1997-2025 Groupe LDLC (Signaler un contenu illicite / Données personnelles)